
特權存取管理解決方案
確保並控制特權存取以保護關鍵資產
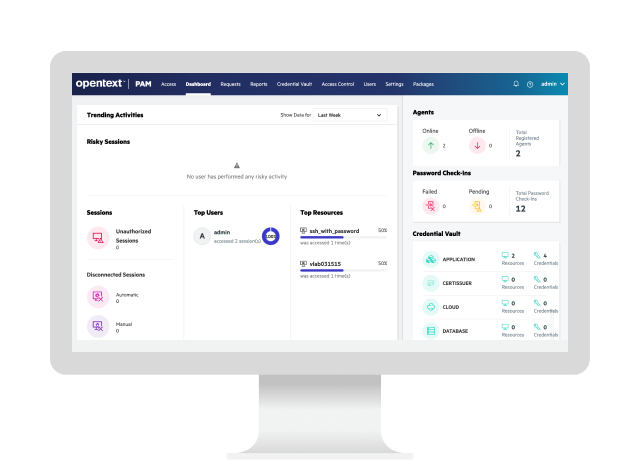
透過即時控制確保特權存取權限的安全性閱讀產品概覽
企業安全的特權存取管理
特權帳戶可為關鍵系統、應用程式、資料和基礎架構提供強大的存取權限。透過可控管並監控高存取權限的解決方案,降低常設特權和相關風險。
OpenText™ NetIQ™ Privileged Access Manager(PAM)讓您無需再將 root 帳戶的憑證分發給您的管理人員。此方案透過集中式政策委派管理存取權限。可根據一套全面的「誰、做什麼、何處、何時」模型設定政策,以允許或拒絕使用者活動;該模型會檢查使用者的名稱、輸入的指令、主機名稱和時間。您可控制使用者被授權執行的指令。
為什麼選擇 NetIQ PAM?
NetIQ PAM 以其全面的特權存取管理(PAM)方法脫穎而出,將強大的安全功能、先進的自動化及使用者友善的設計整合到可擴展的平台上。
- 精確
透過細緻的控制輕鬆管理存取權限
透過 ActiveView 微調存取權限,確保具備細緻且基於角色與責任的權限。 - 能見度
迅速識別整個企業中的威脅與異常
監控整個特權身份生命週期的活動,增強安全性與合規性。 - 自動化
簡化流程以解放 IT 部門
內建的工作流程自動化功能處理特權帳戶管理,使員工能專注於優先項目。
PAM has reduced access request time by 50 percent, cutting the bureaucracy involved. The risk of password disclosure is much reduced as all passwords are reset after a maximum of eight hours, further tightening our security for these critical systems.
閱讀客戶故事
使用案例
有效執行嚴格的存取權限控制、降低風險,並符合監管要求。透過全面的工具監控、管理與稽核特權使用者活動,掌握誰於何時存取關鍵系統的相關資訊。
-
實施統一平台來管理特權存取,包括進階的監控與稽核活動控制。
-
運用基於政策的控制措施和支援的風險整合功能,識別並回應具風險的特權活動。
-
透過細緻的政策定義,確保根據角色、情境和風險等級授予存取權。
-
自動化特權帳戶探索和啟用、憑證輪替、存取權限請求和即時特權存取權限。
-
降低常設特權、保護管理員存取權限,或產出可供稽核的證據。僅於需要時,在所需期間內授予特權存取權限。政策驅動的即時存取權限可降低常設特權、限制憑證暴露,並支援零信任和最低權限原則。
-
實施一個使用者友好的介面,使管理員能夠快速配置設定、監控活動並生成報告。降低新使用者的學習曲線,並提升權限管理任務的效率。
主要功能
降低與權限濫用相關的風險,簡化管理,提升整體安全性與運營效率。
企業憑證保管庫
在確保特權憑證的安全性、進行輪替和管控的同時,讓管理員可於不洩露敏感密碼的情況下存取關鍵系統。
特權工作階段監控與錄製
即時監控特權工作階段、錄製工作階段畫面、擷取按鍵輸入和指令以供稽核,並透過暫停或終止可疑工作階段進行介入。
風險感知型特權存取權限
運用情境式訊號和整合式驗證服務,對特權存取權限套用具風險感知能力的控制措施。當偵測到風險升高時,透過調整存取權限決策來強化安全性。
即時特權存取權限
僅於需要時,且僅於必要期間內授予臨時特權存取權限。根據既定政策和請求,提供有時間限制的存取權限,以減少常設特權。
非人類特權憑證
保護並管理應用程式、服務和自動化作業所使用的特權憑證。透過集中式憑證管理和應用程式對應用程式的密碼存取權限,減少硬式編碼的機密資訊。
應用程式對應用程式的憑證管理
集中管理應用程式憑證,讓應用程式和服務能安全地擷取密碼。支援受控存取權限和憑證輪替。
提升 NetIQ PAM 的價值
服務
透過認證專家的指導加速數位轉型。
-
透過認證專家使您的資訊管理現代化
專業服務
-
將支援轉化為您的策略優勢
支援服務
-
透過專家指導、託管服務等,達成商業目標
客戶成功服務
-
透過專業的 IT 服務管理釋放您的內部團隊
管理服務
合作夥伴
OpenText 協助客戶找到合適的解決方案、適當的支援和適當的結果。
全球系統整合商(GSI)
這些 GSI 均已接受 OpenText 解決方案的培訓和認證,提供的服務可提升獨立解決方案的價值。
訓練
OpenText學習服務提供全面的賦能和學習計劃,加速知識和技能的提升。
-
在需要時獲取專業知識
在需要時獲取專業知識
高級支援
透過專業團隊,為您的複雜 IT 環境提供關鍵任務支援,從而最大化發揮 OpenText 解決方案的價值。
-
獲得技術和策略專家的個人化一對一協助
高級支援
NetIQ PAM resources
-
Privileged Access Management (PAM) safeguards critical infrastructure by securing and controlling administrative access across hybrid environments. It uses identity-driven security controls to ensure real-time access policies align with dynamic business needs.
-
PAM is crucial for mitigating security risks, enhancing governance, and simplifying compliance. It continuously monitors and intelligently manages privileges to protect critical assets and ensure adherence to industry regulations.
-
Privileged users are people with elevated access to critical systems, applications, infrastructure, or data beyond standard user permissions. They often include system administrators, database administrators, developers, support staff, and contractors. Because this access can make high-impact changes, organizations need to control when it is granted, limit it to what is required, and monitor how it is used.
-
The platform aids compliance by automating the identification and management of privileged accounts, enforcing least-privilege policies, and providing detailed auditing and reporting capabilities. This approach reduces audit preparation time and ensures adherence to regulatory standards.
-
NetIQ PAM centralizes privileged user access management across the IT landscape, enhancing security measures and streamlining compliance processes. It helps safeguard critical assets and adhere to regulatory standards.
Not ready for ITDR? You can still go adaptive
ITDR provides new protection against identity-based attacks but IAM still has advanced protection.
Read the blog
OpenText recognized as a leader in KuppingerCole’s 2024 IGA Leadership Compass
What do secure systems, smooth audits, and good sleep have in common? Resilient identity governance.
Read the blog

