
特权访问管理解决方案
安全管控特权访问以保护关键资产
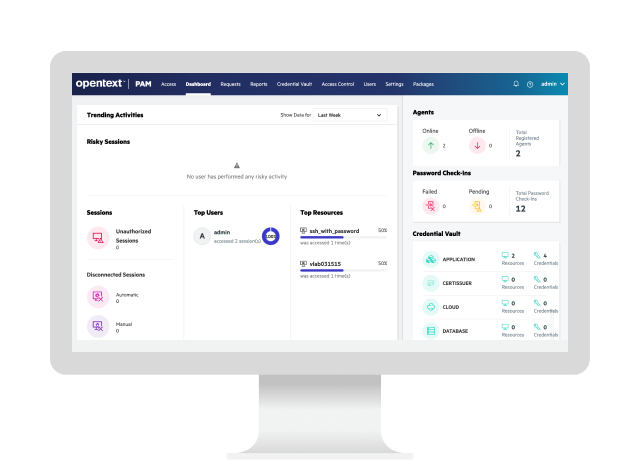
通过即时控制保障特权访问安全查看产品概述
企业安全特权访问管理
特权账户拥有强大的访问权限,可访问关键系统、应用程序、数据和基础设施。借助可控制和监控提升访问权限的解决方案,降低常驻特权及风险。
OpenText™ NetIQ™ Privileged Access Manager (PAM) 消除了向管理人员分发 root 帐户凭据的必要。此产品通过集中式策略委派管理访问权限。可根据全面的“谁、什么、在哪里、什么时候”模型配置策略,以允许或拒绝用户活动;该模型会检查用户名、输入的命令、主机名和时间。您可以控制用户有权运行哪些命令。
为什么选择 NetIQ PAM?
NetIQ PAM 以其全面的 特权访问管理 (PAM) 方案脱颖而出,将强大的安全功能、先进的自动化技术和用户友好的设计整合至可扩展的平台。
- 精确性
通过细粒度控制轻松管理访问权限
通过 ActiveView 微调访问,确保基于角色和责任的细致权限。 - 可见性
迅速识别企业内部的威胁和异常情况
监控整个特权身份生命周期的活动,增强安全性和合规性。 - 自动化
简化流程,释放 IT 资源
内置的工作流程自动化可处理特权账户管理,使员工能够专注于优先项目。
PAM has reduced access request time by 50 percent, cutting the bureaucracy involved. The risk of password disclosure is much reduced as all passwords are reset after a maximum of eight hours, further tightening our security for these critical systems.
阅读客户案例
用例
严格实施访问控制、降低风险并高效满足监管要求。借助全面的工具监控、管理和审计特权用户活动,全面掌握哪些人在何时访问关键系统。
-
部署统一的特权访问管理平台,包括用于监控和审计活动的高级控制措施。
-
利用基于策略的控制措施和受支持的风险集成,识别并响应存在风险的特权活动
-
通过细致的策略定义,确保企业根据角色、上下文和风险级别授予访问权限。
-
自动执行特权账户发现与纳管、凭据轮换、访问请求,以及即时特权访问。
-
减少常驻特权、保障管理员访问安全,或生成可供审计的证据。仅在需要时,且仅在所需时长内授予特权访问权限。由策略驱动的即时访问可减少常驻特权、限制凭据暴露,并支持零信任和最小特权原则。
-
实现用户友好的界面,使管理员能够快速配置设置、监控活动并生成报告。减少新用户的学习曲线,提高权限管理任务的效率。
关键功能
降低与特权滥用相关的风险,简化管理,增强整体安全性和运营效率。
企业凭证库
保护、轮换并控制特权凭据,同时让管理员能够在不暴露敏感密码的情况下访问关键系统。
特权会话监控与录制
实时监控特权会话、录制会话视频、捕获按键操作和命令以供审计,并通过暂停或终止可疑会话进行干预。
风险感知的特权访问
利用上下文信号和集成身份验证服务,对特权访问实施风险感知控制。检测到风险升高时,通过调整访问决策来增强安全性。
即时特权访问
仅在需要时且仅在所需期限内授予临时特权访问权限。根据定义的策略和请求,通过有时间限制的访问降低常驻特权。
非人类特权凭据
保护并管理应用程序、服务和自动化流程使用的特权凭据。通过集中式凭据管理和应用间密码访问,减少硬编码机密。
应用间凭据管理
集中管理应用程序凭据,使应用和服务能够安全地检索密码。支持受控访问和凭据轮换。
加速发掘 NetIQ PAM 的价值
服务
在认证专家的指导下,加速实现数字化转型。
-
通过认证专家实现信息管理现代化
专业服务
-
将支持转化为您的战略优势
支持服务
-
通过专家指导、托管服务等实现业务目标
客户成功服务
-
通过专业的 IT 服务管理解放您的内部团队
托管服务
合作伙伴
OpenText 帮助客户找到合适的方案、恰当的支持与理想的结果。
全球系统集成商 (GSI)
这些 GSI 均已接受 OpenText 解决方案相关培训和认证,所提供的服务能够提升独立解决方案的价值。
培训
OpenText 学习服务提供全面的赋能和学习项目,加速提升知识和技能水平。
-
满足各类用户的需求,以实现有效推广
学习服务
-
根据需要获取专业知识
根据需要获取专业知识
高级支持
通过专门的专家团队,为您的复杂 IT 环境提供关键任务支持,优化 OpenText 解决方案的价值。
-
获得技术和战略专家提供的个性化一对一协助
高级支持
NetIQ PAM resources
Configuring just-in-time access
Learn moreProvisioning just-in-time access to AWS services using IAM roles
Learn moreOpenText Privileged Access Manager
Read the data sheetOpenText Privileged Access Manager
Read the product overviewProvisioning just-in-time access to AWS services using IAM roles
Learn moreOpenText Privileged Access Manager
Read the data sheetOpenText Privileged Access Manager
Read the product overview-
Privileged Access Management (PAM) safeguards critical infrastructure by securing and controlling administrative access across hybrid environments. It uses identity-driven security controls to ensure real-time access policies align with dynamic business needs.
-
PAM is crucial for mitigating security risks, enhancing governance, and simplifying compliance. It continuously monitors and intelligently manages privileges to protect critical assets and ensure adherence to industry regulations.
-
Privileged users are people with elevated access to critical systems, applications, infrastructure, or data beyond standard user permissions. They often include system administrators, database administrators, developers, support staff, and contractors. Because this access can make high-impact changes, organizations need to control when it is granted, limit it to what is required, and monitor how it is used.
-
The platform aids compliance by automating the identification and management of privileged accounts, enforcing least-privilege policies, and providing detailed auditing and reporting capabilities. This approach reduces audit preparation time and ensures adherence to regulatory standards.
-
NetIQ PAM centralizes privileged user access management across the IT landscape, enhancing security measures and streamlining compliance processes. It helps safeguard critical assets and adhere to regulatory standards.
Not ready for ITDR? You can still go adaptive
ITDR provides new protection against identity-based attacks but IAM still has advanced protection.
Read the blog
OpenText recognized as a leader in KuppingerCole’s 2024 IGA Leadership Compass
What do secure systems, smooth audits, and good sleep have in common? Resilient identity governance.
Read the blog

