Por qué OpenText
Por qué OpenText
Descripción generalPor qué OpenText
OpenText aporta décadas de experiencia para ayudarle a desbloquear datos, conectar a personas y procesos, y alimentar la IA con confianza
Gestionar y conectar datos
Unifique los datos sin problemas en toda su empresa para eliminar los silos, mejorar la colaboración y reducir los riesgos.
Información lista para IA
Prepárate para la IA y transforma tus datos en información estructurada, accesible y optimizada
Seguridad y cumplimiento integrados
Cumple con los requisitos normativos y de cumplimiento y protege tu información a lo largo de su ciclo de vida
Empoderando a las personas
Descripción generalEmpoderando a las personas
OpenText ayuda a las personas a gestionar contenido, automatizar el trabajo, usar IA y colaborar para aumentar la productividad
Clientes
Vea cómo miles de empresas de todo el mundo están teniendo éxito con soluciones innovadoras de OpenText
Empleados
Nuestra gente es nuestro mayor activo; son la vida de la marca OpenText y sus valores
Responsabilidad corporativa
Descubre cómo aspiramos a avanzar en los objetivos sociales y acelerar el cambio positivo
Socios
Encuentre un socio de OpenText altamente cualificado con la solución adecuada para facilitar la transformación digital
Desplegar en cualquier lugar
Descripción generalOpciones de despliegue
Explore opciones de implementación escalables y flexibles para organizaciones globales de cualquier tamaño
Nube soberana
Control local. Escala global. IA de confianza
Nube privada
Desbloquee el valor de la nube manteniendo el control y la conformidad
En las instalaciones
Mantenga el control total de sus datos en su propia infraestructura
Nube pública
Proteja, amplíe y utilice la información empresarial en la nube de su elección
Liderazgo en IA
Descripción generalAviator AI
Nuevas formas de ver la información
OpenText™ Aviator™
IA que comprende su negocio, sus datos y sus objetivos
OpenText™ Content Aviator™
Potencia el trabajo con la gestión de contenido de IA y un asistente inteligente de contenido de IA
OpenText™ Service Management Aviator™
Empoderar a los usuarios, agentes de servicio y personal de TI para encontrar las respuestas que necesitan
OpenText™ Software Delivery Aviator™
Permita la entrega, el desarrollo y las pruebas de software automatizadas de aplicaciones más rápidas
OpenText™ Trading Grid™ Aviator™
Desbloquee conocimientos, información estratégica y acciones guiadas impulsadas por IA en toda su cadena de suministro
OpenText™ Aviator™ Studio
Un lugar donde puedes construir, desplegar e iterar agentes en el idioma de tus datos
Servicios de OpenText™ Aviator™ AI
Expertos en servicios profesionales que te ayudan en tu viaje de IA
Aviator AI
Descripción generalAviator AI
Nuevas formas de ver la información
OpenText™ Aviator™
IA que comprende su negocio, sus datos y sus objetivos
OpenText™ Content Aviator™
Potencia el trabajo con la gestión de contenido de IA y un asistente inteligente de contenido de IA
OpenText™ Service Management Aviator™
Empoderar a los usuarios, agentes de servicio y personal de TI para encontrar las respuestas que necesitan
OpenText™ Software Delivery Aviator™
Permita la entrega, el desarrollo y las pruebas de software automatizadas de aplicaciones más rápidas
OpenText™ Trading Grid™ Aviator™
Desbloquee conocimientos, información estratégica y acciones guiadas impulsadas por IA en toda su cadena de suministro
OpenText™ Aviator™ Studio
Un lugar donde puedes construir, desplegar e iterar agentes en el idioma de tus datos
Servicios de OpenText™ Aviator™ AI
Expertos en servicios profesionales que te ayudan en tu viaje de IA
Red de negocios
Descripción generalBusiness Network
Conéctate una vez, alcanza cualquier cosa con una plataforma de integración B2B segura
Contenido
Descripción generalContent
Reimagina el conocimiento con soluciones de gestión de contenidos preparadas para la IA
Integraciones empresariales
- Integraciones de Content Cloud para soluciones SAP®
- OpenText™ Content Management for SAP® SuccessFactors®
- OpenText™ Core Content Management para SAP® SuccessFactors®
- Integraciones de Content Cloud para Microsoft 365®
- Integraciones de Content Cloud para Salesforce®
- Soluciones de Content Cloud para Guidewire
OpenText™ Content Aviator™(IA)
Potencie los espacios de trabajo inteligentes con IA para modernizar el trabajo
Ciberseguridad
Descripción generalCybersecurity
Soluciones integradas de ciberseguridad para la protección empresarial
Ciberseguridad de OpenText para pymes y MSPs
Soluciones de protección y seguridad de datos creadas específicamente
DevOps
Descripción generalDevOps
Entregue software de mejor calidad y más rápido con la automatización, pruebas y calidad de DevOps impulsadas por IA
OpenText™ Software Delivery Aviator™(IA)
Elevar a millones de desarrolladores con experiencias de DevOps impulsadas por IA
Experience and Fax
Descripción generalExperience and Fax
Reimagina las conversaciones con experiencias inolvidables para los clientes
Tecnología jurídica
Descripción generalLegal Tech
Tome decisiones más inteligentes con software y servicios jurídicos basados en IA
OpenText™ Investigation
Optimiza la estrategia con herramientas de evaluación temprana de casos e investigación
OpenText™ Core Insight
Obtén un eDiscovery más inteligente con TAR avanzado y revisión automatizada de documentos
OpenText™ Core Legal Hold
Automatice las retenciones legales para eliminar procesos arriesgados y que consumen mucho tiempo
OpenText™ Legal Knowledge Management
Desbloquee el conocimiento y las perspectivas legales a través de los silos de contenido
Observabilidad y gestión de servicios
Descripción generalObservability and Service Management
Obtenga la claridad necesaria para reducir el coste y la complejidad de las operaciones de TI
OpenText™ Service Management Aviator™(IA)
Redefina las funciones de soporte empresarial de nivel 1 con capacidades de autoservicio de la IA generativa privada
APIs
Descripción generalAPIs
Amplíe el valor de sus soluciones de OpenText desarrollando integraciones, automatización y experiencias personalizadas
OpenText™ API Services
Construye a tu manera con las API de OpenText Cloud que generan flujos de información en tiempo real, permitiendo aplicaciones y flujos de trabajo personalizados
Device and Data Protection
Descripción generalDevice and Data Protection
Protege lo que importa, recupérate cuando sea necesario
Soluciones
Datos confiables e IA
Descripción generalDatos confiables e IA
La gestión segura de la información se encuentra con una IA confiable
OpenText™ Aviator™ Studio
Un lugar donde puedes construir, desplegar e iterar agentes en el idioma de tus datos
OpenText™ Discovery
Un conjunto de herramientas para ayudar a ingerir datos y automatizar el etiquetado de metadatos para impulsar la IA
OpenText™ Data Compliance
Un conjunto de servicios y APIs que hacen que la gobernanza sea proactiva y persistente
Servicios de OpenText™ Aviator™ AI
Expertos en servicios profesionales que te ayudan en tu viaje de IA
Información reimaginada
Descripción generalInformación reimaginada
Obtenga mayor visibilidad y perspectivas más claras gracias a la gestión de información impulsada por IA. ¿Listo para ver cómo?
Conocimiento reimaginado
Transforme el trabajo diario con la gestión de contenido empresarial impulsada por IA
Una nueva concepción de la gestión de servicios
Reduzca el costo y la complejidad de la gestión de servicios de TI, AIOps y observabilidad
Conexiones reimaginadas
Integración B2B impulsada por IA para el éxito de la cadena de suministro
Conversaciones reimaginadas
Impulsa el valor, el crecimiento y la lealtad con experiencias de cliente conectadas
La ingeniería reimaginada
¿Desarrollo ágil y entrega de software? Solo parece imposible
Seguridad reimaginada
Ciberseguridad para la empresa
Decisiones reinventadas
Descubre información con análisis de datos de IA
Inteligencia artificial
Descripción generalAviator AI
Nuevas formas de ver la información
OpenText™ Aviator™
IA que comprende su negocio, sus datos y sus objetivos
OpenText™ Content Aviator™
Potencia el trabajo con la gestión de contenido de IA y un asistente inteligente de contenido de IA
OpenText™ Service Management Aviator™
Empoderar a los usuarios, agentes de servicio y personal de TI para encontrar las respuestas que necesitan
OpenText™ Software Delivery Aviator™
Permita la entrega, el desarrollo y las pruebas de software automatizadas de aplicaciones más rápidas
OpenText™ Trading Grid™ Aviator™
Desbloquee conocimientos, información estratégica y acciones guiadas impulsadas por IA en toda su cadena de suministro
OpenText™ Aviator™ Studio
Un lugar donde puedes construir, desplegar e iterar agentes en el idioma de tus datos
Servicios de OpenText™ Aviator™ AI
Expertos en servicios profesionales que te ayudan en tu viaje de IA
Industria
Descripción generalSoluciones del sector
Mejore la eficiencia, la seguridad y la satisfacción del cliente con OpenText
Energía y recursos
Transforma las operaciones de energía y recursos con la nube, la ciberseguridad y la IA
Servicios financieros
Mejore la experiencia del cliente, el cumplimiento y la eficiencia con la IA
Gobierno
Reimagina tu misión con una gestión de información segura a nivel gubernamental
Sanidad y ciencias de la vida
Mejorar la prestación de atención y el compromiso de los pacientes con soluciones impulsadas por IA
Legal
Modernice los equipos jurídicos con soluciones tecnológicas legales automatizadas y potenciadas por inteligencia artificial
Fabricación
Modernizar las operaciones de fabricación y logística para reducir costos y asegurar el cumplimiento
Comercio minorista y bienes de consumo
Mejorar la participación del consumidor con soluciones omnicanal de venta al por menor e IA
Aplicación empresarial
Descripción generalSoluciones para aplicaciones empresariales
Ejecute procesos más rápido y con menos riesgo
Maximice el crecimiento sostenido, el valor y la innovación con soluciones empresariales inteligentes de OpenText y SAP
Conectar el contenido con los procesos empresariales para mejorar la productividad y fortalecer la gobernanza
Optimizar la efectividad de Salesforce reuniendo datos transaccionales y contenido no estructurado
Servicios
Servicios
Descripción generalServicios
Acelere la transformación digital con la orientación de expertos certificados
Servicios profesionales
Moderniza tu gestión de la información con expertos certificados
Servicios de éxito del cliente
Cumpla sus objetivos empresariales con orientación experta, servicios gestionados y más
Servicios de Apoyo
Convierte el apoyo en tu ventaja estratégica
Servicios gestionados
Libera a tus equipos internos con una gestión experta de servicios de TI
Servicios de aprendizaje
Descubre opciones de formación para ayudar a usuarios de todos los niveles de habilidad a adoptar y utilizar eficazmente los productos de OpenText
Servicios profesionales
Descripción generalServicios profesionales
Moderniza tu gestión de la información con expertos certificados
Servicios de éxito del cliente
Descripción generalServicios de éxito del cliente
Cumpla sus objetivos empresariales con orientación experta, servicios gestionados y más
Servicios de Apoyo
Descripción generalServicios de Apoyo
Convierte el apoyo en tu ventaja estratégica
Servicios gestionados
Descripción generalServicios gestionados
Libera a tus equipos internos con una gestión experta de servicios de TI
Servicios de aprendizaje
Descripción generalServicios de aprendizaje
Descubre opciones de formación para ayudar a usuarios de todos los niveles de habilidad a adoptar y utilizar eficazmente los productos de OpenText
Encontrar un socio
Descripción generalEncuentra un compañero
Encuentre un socio de OpenText altamente cualificado con la solución adecuada para facilitar la transformación digital

Socios en la Nube
Descripción generalSocios en la Nube
OpenText se asocia con los principales proveedores de infraestructura de nube para ofrecer la flexibilidad de ejecutar soluciones de OpenText en cualquier lugar
Optimice el rendimiento y reduzca los costes con aplicaciones desplegadas en una plataforma segura y escalada globalmente
Acelere la migración y modernización mediante la implementación en una nube pública altamente segura y conforme a las normativas
Socios de Aplicaciones Empresariales
Descripción generalSocios de Aplicaciones Empresariales
OpenText se asocia con los principales proveedores de aplicaciones empresariales para desbloquear contenido no estructurado y obtener mejores perspectivas empresariales
Maximice el crecimiento sostenido, el valor y la innovación con soluciones empresariales inteligentes de OpenText y SAP
Conectar el contenido con los procesos empresariales para mejorar la productividad y fortalecer la gobernanza
Optimizar la efectividad de Salesforce reuniendo datos transaccionales y contenido no estructurado
Soluciones de Socios
Descripción generalSoluciones de Socios
Descubra ofertas flexibles e innovadoras diseñadas para añadir valor a las soluciones de OpenText
Recursos para socios
Descripción generalRecursos para socios
Descubre los recursos disponibles para apoyar y desarrollar las capacidades de los socios
Soporte
Descripción generalAtención al cliente
Obtenga soporte experto en productos y servicios para acelerar la resolución de problemas y mantener los flujos empresariales funcionando eficientemente.
Recursos
Descripción generalRecursos
Explore servicios detallados, presentaciones de consultoría, resúmenes, documentación y otros recursos
Elija su región:
Europa, Oriente Medio y África
Asia-Pacífico
Seguridad de aplicaciones agénticas
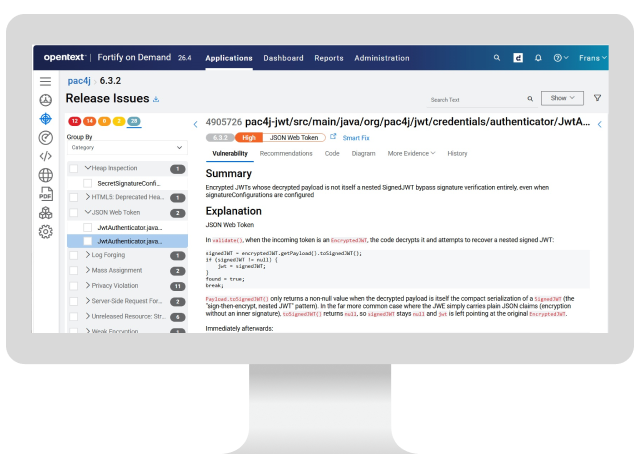
Descubra lo que el análisis basado en reglas no puede detectar con Fortify Agentic Analyzer
Descripción general

Beneficios clave
Detecte las vulnerabilidades que el análisis basado en reglas pasa por alto, sin abandonar el flujo de trabajo de Fortify que ya utiliza.
-

Descubra los fallos críticos que el análisis basado en reglas no puede detectar
El análisis agéntico detecta 10 de las 12 CVE críticas reales en 10 idiomas, la mayoría con una puntuación CVSS de 9,0 o superior —errores de lógica y autorización para los que no hay una ruta de datos contaminados que rastrear.
-

Gestione todos los hallazgos en un solo lugar
Los hallazgos se deduplican comparándolos con los resultados de SAST basado en reglas, se asignan a categorías de Fortify y se muestran en Fortify Software Security Center y Fortify on Demand. No se requiere una segunda herramienta ni una segunda cola de triaje.
-

Añada profundidad agéntica sin necesidad de un SKU nuevo
Se incluye en su licencia actual de Fortify SAST. Utilice su propio LLM de cualquier proveedor compatible y pague únicamente a su proveedor por el uso.
Impactos empresariales
-
Detección de errores de lógica y autorización
Algunos fallos no dejan ningún rastro de datos que seguir. Elimine los falsos positivos, como una cadena de texto de un mensaje confundida con una contraseña codificada en el código, y saque a la luz los fallos de lógica y autorización que el análisis basado en reglas no puede rastrear.
-
Cobertura más exhaustiva para aplicaciones de alto riesgo
Ejecute análisis agénticos periódicamente en las aplicaciones críticas, igual que programaría una prueba de penetración, mientras SAST sigue siendo la primera línea de defensa rápida y diaria.
-
Solo hallazgos completamente nuevos
Los equipos pierden tiempo volviendo a clasificar problemas que SAST ya ha detectado. Introduzca los resultados de SAST en Fortify Agentic Analyzer y este descartará los duplicados, para que su equipo revise solo las novedades.
-
Un único sistema de registro
Los hallazgos se incorporan a Fortify Software Security Center y Fortify on Demand conforme a la taxonomía de Fortify y se exportan como SARIF, de modo que los resultados de los agentes conviven con el resto del programa de AppSec.
-
Control de costes de escaneo
Al aportar su propio LLM, controla el gasto. Establezca un límite de coste por ejecución, elija el modelo y el nivel de esfuerzo para cada etapa y realice análisis más exhaustivos en las aplicaciones críticas y más ligeros en las demás.
Explora los componentes de la solución
Productos
OpenText reúne el análisis agéntico y basado en reglas en un único programa de seguridad de aplicaciones. Fortify Agentic Analyzer (incluido con SAST) detecta lo que el análisis basado en reglas no puede detectar; Fortify SAST ofrece una cobertura rápida y determinista; y Fortify on Demand lo ofrece como SaaS.
- OpenText™ Fortify™ SASTDetecte y corrija problemas de seguridad de manera temprana con una precisión líder en la industria
- OpenText™ Fortify™ Remediation Aviator™Pasa del ruido a los resultados con una IA que muestra la corrección del código, no solo el fallo.
- OpenText™ Fortify™ on DemandDesbloquee las pruebas de seguridad, la gestión de vulnerabilidades y la experiencia y el soporte personalizados
- Plataforma de seguridad de aplicaciones empresarialesHabilitar a los desarrolladores. Reforzar la seguridad. Acelerar la entrega
Servicios profesionales
OpenText combina la implementación de soluciones de extremo a extremo con servicios tecnológicos integrales para ayudar a mejorar los sistemas.
- Moderniza tu gestión de la información con expertos certificadosServicios profesionales
- Reducir el tiempo para obtener valor de las soluciones de gestión de la informaciónServicios empaquetados
Resources
-
Agentic AST is the category Gartner defines for AI-agent-driven code analysis. Rather than matching rules or tracing a data path, AI agents reason about your source code the way an expert reviewer would, following logic and intent to find vulnerabilities rules-based analysis can't reach. Fortify Agentic Analyzer applies this to your codebase to uncover flawed authorization design, business-logic weaknesses, and subtle injection and persistence patterns. It complements Fortify SAST, which runs a suite of deterministic analyzers fast enough to use on every build.
-
No. It complements SAST, it does not replace it. Fortify SAST stays your fast, broad, deterministic first line of defense on every build, covering a wide range of weakness classes. Fortify Agentic Analyzer adds a deeper, agentic pass you run selectively on higher-risk applications, the way you would schedule a penetration test. Used together, they cover ground neither reaches alone.
-
Yes. It is included under your existing Fortify SAST license at no additional charge. If an application is licensed for SAST analysis, you can analyze it with agentic analysis too, whether you connect through Fortify Software Security Center or Fortify on Demand. You bring your own LLM and pay your provider for usage: there is no separate SKU and no fixed AI surcharge from OpenText.
-
The flaws that turn on logic and intent rather than a traceable data path: broken authorization and authentication design, business-logic weaknesses, and subtle injection and persistence patterns. In a published study across 10 languages, Fortify Agentic Analyzer found 10 of 12 real-world CVEs, most rated CVSS 9.0 or higher, all disclosed after the analysis model's training cutoff, so the results reflect reasoning about the code rather than recall of a known bug.
-
You bring your own. Fortify Agentic Analyzer works with a wide set of LLM providers, connected through your own API key or a supported subscription, so you control model choice and cost. Usage is billed by your provider, not by OpenText. You can select the model and effort level for each stage of a scan to balance depth against spend.
-
They are distinct Fortify capabilities. Fortify Agentic Analyzer finds vulnerabilities rules-based analysis can't reach. Fortify Remediation Aviator triages findings and generates fixes to speed remediation. Fortify Agentic Analyzer does not require Remediation Aviator (which is an add-on). Fortify Agentic Analyzer is included with Fortify SAST.
-
Findings appear in Fortify Software Security Center and Fortify on Demand, reported in the Fortify taxonomy alongside your SAST, DAST, and SCA results, so agentic findings live in the same system of record your team already uses. Findings are deduplicated against your existing SAST results, so you review only what's net-new, and output is also available as SARIF for downstream tools.
-
Because you bring your own LLM, you control the spend. Set a per-run cost cap, choose the model and effort level for each stage, and run agentic analysis where it earns its keep: deeper on your critical applications, lighter elsewhere. There is no fixed AI surcharge from OpenText on top of your provider usage.


