Pourquoi OpenText
Pourquoi OpenText
PrésentationPourquoi OpenText
OpenText met à votre service des décennies d'expertise pour vous aider à exploiter vos données, connecter les personnes et les processus, et alimenter l'IA en toute confiance
Gérer et connecter les données
Unifiez facilement les données au sein de votre entreprise pour éliminer les silos, améliorer la collaboration et réduire les risques
Informations prêtes pour l'IA
Préparez-vous à l'IA et transformez vos données en informations structurées, accessibles et optimisées
Sécurité et conformité intégrées
Respectez les exigences réglementaires et de conformité et protégez vos informations tout au long de leur cycle de vie
Donner aux individus les moyens d'agir
PrésentationDonner aux individus les moyens d'agir
OpenText aide les utilisateurs à gérer leur contenu, à automatiser leur travail, à utiliser l'IA et à collaborer pour améliorer leur productivité
Clients
Découvrez comment des milliers d'entreprises à travers le monde réussissent grâce aux solutions innovantes d'OpenText
Employés
Nos collaborateurs sont notre plus grand atout ; ils incarnent la marque et les valeurs d'OpenText
Responsabilité d'entreprise
Découvrez comment nous aspirons à faire avancer les objectifs sociétaux et à accélérer les changements positifs
Partenaires
Trouvez un partenaire OpenText hautement qualifié disposant de la solution adéquate pour favoriser votre transformation digitale
Déploiement en tout lieu
PrésentationOptions de déploiement
Découvrez des options de déploiement évolutives et flexibles pour des organisations mondiales de toute taille
Cloud souverain
Contrôle local. Échelle mondiale. IA de confiance
Cloud privé
Libérez la valeur de l'informatique dématérialisée tout en maintenant le contrôle et la conformité
Sur site
Gardez le contrôle total de vos données sur votre propre infrastructure
Cloud public
Protégez, faites évoluer et utilisez vos informations professionnelles dans le cloud de votre choix.
Leadership en IA
PrésentationAviator AI
Découvrez les informations sous un nouvel angle
OpenText™ Aviator™
Une IA qui comprend votre entreprise, vos données et vos objectifs
OpenText™ Content Aviator™
Travaillez plus efficacement grâce à la gestion de contenu et à un assistant de contenu intelligent basés sur l'IA
OpenText™ Service Management Aviator™
Permettre aux utilisateurs, aux agents de service et au personnel informatique de trouver les réponses dont ils ont besoin
OpenText™ Aviator™ de livraison de logiciels
Accélérez la livraison d'applications, le développement et les tests logiciels automatisés
OpenText™ Trading Grid™ Aviator™
Libérez la puissance de l'IA pour accéder aux connaissances et aux informations clés, et bénéficier de recommandations d'action dans toute votre chaîne d'approvisionnement
OpenText™ Aviator™ Studio
Un endroit où vous pouvez créer, déployer et faire évoluer vos agents dans un langage propre à vos données
Services OpenText™ Aviator™ AI
Des experts en services professionnels qui vous accompagnent dans votre transition vers l'IA
Aviator AI
PrésentationAviator AI
Découvrez les informations sous un nouvel angle
OpenText™ Aviator™
Une IA qui comprend votre entreprise, vos données et vos objectifs
OpenText™ Content Aviator™
Travaillez plus efficacement grâce à la gestion de contenu et à un assistant de contenu intelligent basés sur l'IA
OpenText™ Service Management Aviator™
Permettre aux utilisateurs, aux agents de service et au personnel informatique de trouver les réponses dont ils ont besoin
OpenText™ Aviator™ de livraison de logiciels
Accélérez la livraison d'applications, le développement et les tests logiciels automatisés
OpenText™ Trading Grid™ Aviator™
Libérez la puissance de l'IA pour accéder aux connaissances et aux informations clés, et bénéficier de recommandations d'action dans toute votre chaîne d'approvisionnement
OpenText™ Aviator™ Studio
Un endroit où vous pouvez créer, déployer et faire évoluer vos agents dans un langage propre à vos données
Services OpenText™ Aviator™ AI
Des experts en services professionnels qui vous accompagnent dans votre transition vers l'IA
Business Network
PrésentationBusiness Network
Connectez-vous une seule fois et accédez à tout ce dont vous avez besoin grâce à une plateforme d'intégration B2B sécurisée
Contenu
PrésentationContent
Réinventez les connaissances avec des solutions de gestion de contenu prêtes pour l’IA
OpenText™ Content Aviator™(IA)
Des espaces de travail intelligents grâce à l'IA pour moderniser le travail
Cybersecurity Cloud
PrésentationCybersecurity
Solutions de cybersécurité intégrées pour la protection des entreprises
Cybersécurité OpenText pour PME et MSP
Solutions spécifiques de protection des données et de sécurité
Gestion de la fourniture d'applications
PrésentationApplication Delivery Management
Livrez de meilleurs logiciels, plus rapidement, grâce à l'automatisation, aux tests et à la qualité DevOps basés sur l'IA
OpenText™ Aviator™ de livraison de logiciels(IA)
Faites monter en puissance des millions de développeurs avec des expériences DevOps alimentées par l'IA
Experience and Fax
PrésentationExperience and Fax
Réinventez les conversations avec des expériences client inoubliables
Technologies juridiques
PrésentationLegal Tech
Prenez des décisions plus intelligentes grâce aux logiciels et services juridiques alimentés par l'IA.
OpenText™ Investigation
Optimisez votre stratégie avec des outils d'évaluation précoce des dossiers et d'enquête.
OpenText™ Core Insight
Obtenez un eDiscovery plus intelligent avec une TAR avancée et une révision automatisée des documents.
OpenText™ Core Legal Hold
Automatisez les mesures de conservation légales pour éliminer les processus risqués et chronophages
OpenText™ Legal Knowledge Management
Déverrouillez des connaissances et des perspectives juridiques à travers les silos de contenu
Observabilité et gestion des services
PrésentationObservability and Service Management
Obtenez la clarté nécessaire pour réduire le coût et la complexité des opérations informatiques
OpenText™ Service Management Aviator™(IA)
Redéfinissez les fonctions de support métier de niveau 1 grâce aux fonctionnalités en libre-service issues de l'IA générative privée
API
PrésentationAPIs
Augmentez la valeur de vos solutions OpenText en développant des intégrations, des automatisations et des expériences personnalisées
OpenText™ API Services
Organisez les choses à votre façon grâce aux API d'OpenText Cloud, qui créent des flux d'informations en temps réel favorisant la mise en place d'applications et de flux de travail personnalisés
Device and Data Protection
PrésentationDevice and Data Protection
Protégez ce qui compte, reprenez vos activités quand cela est nécessaire
Solutions
Données fiables et IA
PrésentationDonnées fiables et IA
Une gestion sécurisée de l'information au service d'une IA fiable
OpenText™ Aviator™ Studio
Un endroit où vous pouvez créer, déployer et faire évoluer vos agents dans un langage propre à vos données
OpenText™ Discovery
Un ensemble d'outils pour faciliter l'ingestion de données et automatiser le balisage des métadonnées afin d'alimenter l'IA
Conformité des données OpenText™
Une suite de services et d'API qui rendent la gouvernance proactive et persistante
Services OpenText™ Aviator™ AI
Des experts en services professionnels qui vous accompagnent dans votre transition vers l'IA
Les informations réinventées
PrésentationLes informations réinventées
Bénéficiez d'une meilleure visibilité et d'informations plus précises grâce à la gestion des informations pilotée par l'IA. Prêt à découvrir comment ?
La connaissance réinventée
Transformez le travail quotidien avec la gestion de contenu d'entreprise alimentée par l'IA
La gestion des services réinventée
Réduisez les coûts et la complexité de la gestion des services informatiques, de l'AIOps et de l'observabilité
Connexions réinventées
Intégration B2B alimentée par l'IA pour le succès de la chaîne d'approvisionnement
Des conversations réinventées
Stimuler la valeur, la croissance et la fidélité grâce à des expériences client connectées
L'ingénierie réinventée
Développement et livraison de logiciels agiles ? Cela semble tout simplement impossible
La sécurité réinventée
Cybersécurité pour l'entreprise
Décisions réinventées
Recueillez des informations grâce à l'analyse des données basée sur l'IA
Intelligence artificielle (IA)
PrésentationAviator AI
Découvrez les informations sous un nouvel angle
OpenText™ Aviator™
Une IA qui comprend votre entreprise, vos données et vos objectifs
OpenText™ Content Aviator™
Travaillez plus efficacement grâce à la gestion de contenu et à un assistant de contenu intelligent basés sur l'IA
OpenText™ Service Management Aviator™
Permettre aux utilisateurs, aux agents de service et au personnel informatique de trouver les réponses dont ils ont besoin
OpenText™ Aviator™ de livraison de logiciels
Accélérez la livraison d'applications, le développement et les tests logiciels automatisés
OpenText™ Trading Grid™ Aviator™
Libérez la puissance de l'IA pour accéder aux connaissances et aux informations clés, et bénéficier de recommandations d'action dans toute votre chaîne d'approvisionnement
OpenText™ Aviator™ Studio
Un endroit où vous pouvez créer, déployer et faire évoluer vos agents dans un langage propre à vos données
Services OpenText™ Aviator™ AI
Des experts en services professionnels qui vous accompagnent dans votre transition vers l'IA
Secteur d'activité
PrésentationSolutions par secteur d'activité
Améliorer l'efficacité, la sécurité et la satisfaction des clients avec OpenText
Énergie et ressources
Transformez les opérations liées à l'énergie et aux ressources grâce au cloud, à la cybersécurité et à l'IA
Services financiers
Améliorez l'expérience client, la conformité et l'efficacité grâce à l'IA
Gouvernement
Réinventez votre mission grâce à une gestion des informations sécurisée par le gouvernement
Santé et sciences de la vie
Améliorer la prestation des soins et l'engagement des patients grâce à des solutions alimentées par l'IA
Domaine juridique
Modernisez vos équipes juridiques grâce à des solutions technologiques juridiques automatisées et basées sur l'IA
Production industrielle
Moderniser les opérations de fabrication et la logistique pour réduire les coûts et garantir la conformité
Vente au détail et biens de consommation
Améliorez l'engagement des consommateurs grâce à des solutions de vente au détail omnicanales et à l'IA
Application d'entreprise
PrésentationSolutions pour les applications d'entreprise
Accélérez les processus tout en réduisant risques
Optimisez et pérennisez votre croissance, votre valeur et votre innovation grâce aux solutions d'entreprise intelligentes d'OpenText et de SAP
Connectez le contenu aux processus métier pour une meilleure productivité et une gouvernance plus solide
Optimisez l'efficacité de Salesforce en réunissant des données transactionnelles et des contenus non structurés
Services
PrésentationServices
Accélérer la transformation numérique grâce aux conseils d'experts certifiés
Services professionnels
Modernisez votre gestion de l'information grâce à des experts certifiés
Services Customer Success
Atteignez vos objectifs commerciaux grâce à des conseils d'experts, des services gérés et bien plus encore
Services de soutien
Transformez l'assistance en avantage stratégique
Managed Services
Libérez vos équipes internes grâce à une gestion experte des services informatiques
Services de formation
Découvrez les options de formation pour aider les utilisateurs de tous niveaux à adopter et à utiliser efficacement les produits OpenText.
Services professionnels
PrésentationServices professionnels
Modernisez votre gestion de l'information grâce à des experts certifiés
Services Customer Success
PrésentationServices Customer Success
Atteignez vos objectifs commerciaux grâce à des conseils d'experts, des services gérés et bien plus encore
Services de soutien
PrésentationServices de soutien
Transformez l'assistance en avantage stratégique
Managed Services
PrésentationManaged Services
Libérez vos équipes internes grâce à une gestion experte des services informatiques
Services de formation
PrésentationServices de formation
Découvrez les options de formation pour aider les utilisateurs de tous niveaux à adopter et à utiliser efficacement les produits OpenText.
Partenaires
Trouver un partenaire
PrésentationTrouver un partenaire
Trouvez un partenaire OpenText hautement qualifié disposant de la solution adéquate pour favoriser votre transformation digitale

Partenaires cloud
PrésentationPartenaires cloud
OpenText s'associe aux principaux fournisseurs d'infrastructure cloud pour offrir la flexibilité nécessaire à l'exécution des solutions OpenText en tout lieu
Optimisez les performances et réduisez les coûts grâce à des applications déployées sur une plateforme sécurisée et à l'échelle mondiale
Accélérer la migration et la modernisation avec un déploiement dans un cloud public hautement sécurisé et conforme
Partenaires d'applications d'entreprise
PrésentationPartenaires d'applications d'entreprise
OpenText s'associe aux principaux fournisseurs d'applications d'entreprise pour exploiter le contenu non structuré et obtenir de meilleures informations commerciales
Optimisez et pérennisez votre croissance, votre valeur et votre innovation grâce aux solutions d'entreprise intelligentes d'OpenText et de SAP
Connectez le contenu aux processus métier pour une meilleure productivité et une gouvernance plus solide
Optimisez l'efficacité de Salesforce en réunissant des données transactionnelles et des contenus non structurés
Solutions partenaires
PrésentationSolutions partenaires
Découvrez des offres flexibles et innovantes conçues pour ajouter de la valeur aux solutions OpenText
Ressources pour les partenaires
PrésentationRessources pour les partenaires
Découvrir les ressources disponibles pour soutenir et développer les capacités des partenaires
Support
PrésentationSupport client
Bénéficiez de l'assistance d'experts produits et de services afin d'accélérer la résolution des problèmes que vous rencontrez et de maintenir le bon déroulement de vos activités commerciales.
Ressources
PrésentationRessources
Consultez des présentations détaillées sur les services et le conseil, des notes d'information, des documents et d'autres ressources
Choisissez votre région :
Europe, Moyen-Orient et Afrique
Asie-Pacifique
Sécurité des applications par IA agentique
Découvrez ce que l’analyse basée sur des règles ne peut pas détecter avec Fortify Agentic Analyzer
Présentation

Avantages clés
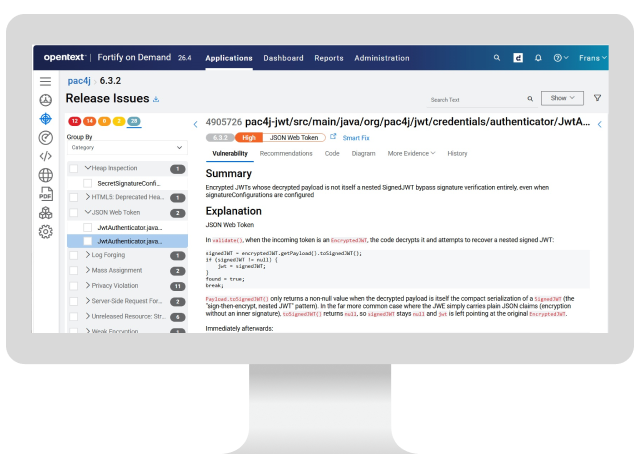
Détectez les vulnérabilités que l’analyse basée sur des règles ne détecte pas, sans quitter le flux de travail Fortify que vous utilisez déjà.
-

Découvrez les failles critiques que l’analyse basée sur des règles ne peut pas détecter
L'analyse agentique détecte 10 vulnérabilités CVE critiques réelles sur 12, réparties sur 10 langages et présentant pour la plupart un score CVSS de 9,0 ou plus : des failles de logique et d'autorisation pour lesquelles il n'existe aucun chemin de propagation de données contaminées à suivre.
-

Gérez tous vos résultats au même endroit
Les résultats sont comparés à ceux de vos analyses SAST fondées sur des règles afin d'éliminer les doublons. Ils sont ensuite rattachés aux catégories Fortify et affichés dans Fortify Software Security Center et Fortify on Demand. Pas besoin d'un second outil ni d'une seconde file de triage.
-

Approfondissez vos analyses grâce à l'IA agentique, sans référence produit supplémentaire
Fortify Agentic Analyzer est inclus dans le cadre de votre licence Fortify SAST existante. Utilisez votre propre LLM, fourni par l’un des fournisseurs pris en charge, et ne payez que ce fournisseur pour son utilisation.
Incidences sur l'entreprise
-
Détection des failles de logique et d’autorisation
Certaines failles ne laissent aucune trace de données à suivre. Éliminez les faux positifs, comme une chaîne de caractères de message prise à tort pour un mot de passe codé en dur, et mettez au jour les failles de logique et d’autorisation que l’analyse basée sur des règles ne peut pas détecter.
-
Une couverture plus approfondie pour les applications à haut risque
Effectuez périodiquement des analyses agentiques de vos applications critiques, comme vous programmeriez un test d'intrusion, tandis que le SAST reste votre première ligne de défense pour des contrôles rapides au quotidien.
-
Nouveaux résultats uniquement
Les équipes perdent du temps à refaire le triage des problèmes déjà détectés par SAST. Transmettez vos résultats SAST à Fortify Agentic Analyzer, qui élimine les doublons, afin que votre équipe n’examine que les résultats réellement nouveaux.
-
Un système d’enregistrement unique
Les résultats apparaissent dans Fortify Software Security Center et Fortify on Demand selon la taxonomie Fortify, et sont exportés au format SARIF, de sorte que les résultats générés par les agents côtoient le reste de votre programme AppSec.
-
Maîtrise des coûts d'analyse
Vous apportez votre propre LLM, vous gardez donc le contrôle de vos dépenses. Définissez un plafond de coût par exécution, choisissez le modèle et le niveau d’effort pour chaque étape, et effectuez une analyse plus approfondie sur les applications critiques, plus légère ailleurs.
Explorer les composants de la solution
Produits
OpenText associe l'analyse agentique et l'analyse fondée sur des règles au sein d'un même programme de sécurité des applications. Fortify Agentic Analyzer (inclus avec SAST) détecte ce qui échappe à l'analyse fondée sur des règles ; Fortify SAST assure une couverture rapide et déterministe ; Fortify on Demand fournit ces capacités en mode SaaS.
- OpenText™ Fortify™ SASTDétectez et corrigez les problèmes de sécurité tôt avec une précision de pointe
- OpenText™ Fortify™ Remediation Aviator™Passez du bruit aux résultats avec une IA qui montre la correction du code, pas seulement la faille
- OpenText™ Fortify™ On DemandBénéficiez de tests de sécurité, d'une gestion des failles, ainsi que d'une expertise et d'une assistance sur mesure.
- Plateforme de sécurité pour les applications d'entrepriseDonner plus de moyens aux développeurs. Renforcer la sécurité. Accélérer la livraison.
Services professionnels
OpenText associe la mise en œuvre de solutions de bout en bout à des services technologiques complets pour améliorer les systèmes.
- Modernisez votre gestion de l'information grâce à des experts certifiésServices professionnels
- Réduisez le temps nécessaire à la valorisation des solutions de gestion de l'informationServices packagés
Resources
-
Agentic AST is the category Gartner defines for AI-agent-driven code analysis. Rather than matching rules or tracing a data path, AI agents reason about your source code the way an expert reviewer would, following logic and intent to find vulnerabilities rules-based analysis can't reach. Fortify Agentic Analyzer applies this to your codebase to uncover flawed authorization design, business-logic weaknesses, and subtle injection and persistence patterns. It complements Fortify SAST, which runs a suite of deterministic analyzers fast enough to use on every build.
-
No. It complements SAST, it does not replace it. Fortify SAST stays your fast, broad, deterministic first line of defense on every build, covering a wide range of weakness classes. Fortify Agentic Analyzer adds a deeper, agentic pass you run selectively on higher-risk applications, the way you would schedule a penetration test. Used together, they cover ground neither reaches alone.
-
Yes. It is included under your existing Fortify SAST license at no additional charge. If an application is licensed for SAST analysis, you can analyze it with agentic analysis too, whether you connect through Fortify Software Security Center or Fortify on Demand. You bring your own LLM and pay your provider for usage: there is no separate SKU and no fixed AI surcharge from OpenText.
-
The flaws that turn on logic and intent rather than a traceable data path: broken authorization and authentication design, business-logic weaknesses, and subtle injection and persistence patterns. In a published study across 10 languages, Fortify Agentic Analyzer found 10 of 12 real-world CVEs, most rated CVSS 9.0 or higher, all disclosed after the analysis model's training cutoff, so the results reflect reasoning about the code rather than recall of a known bug.
-
You bring your own. Fortify Agentic Analyzer works with a wide set of LLM providers, connected through your own API key or a supported subscription, so you control model choice and cost. Usage is billed by your provider, not by OpenText. You can select the model and effort level for each stage of a scan to balance depth against spend.
-
They are distinct Fortify capabilities. Fortify Agentic Analyzer finds vulnerabilities rules-based analysis can't reach. Fortify Remediation Aviator triages findings and generates fixes to speed remediation. Fortify Agentic Analyzer does not require Remediation Aviator (which is an add-on). Fortify Agentic Analyzer is included with Fortify SAST.
-
Findings appear in Fortify Software Security Center and Fortify on Demand, reported in the Fortify taxonomy alongside your SAST, DAST, and SCA results, so agentic findings live in the same system of record your team already uses. Findings are deduplicated against your existing SAST results, so you review only what's net-new, and output is also available as SARIF for downstream tools.
-
Because you bring your own LLM, you control the spend. Set a per-run cost cap, choose the model and effort level for each stage, and run agentic analysis where it earns its keep: deeper on your critical applications, lighter elsewhere. There is no fixed AI surcharge from OpenText on top of your provider usage.


