Warum OpenText
Warum OpenText
ÜbersichtWarum OpenText
OpenText verfügt über jahrzehntelange Erfahrung, um Sie dabei zu unterstützen, Daten zu erschließen, Menschen und Prozesse zu verbinden und KI vertrauenswürdig zu machen
Daten verwalten und verbinden
Vereinheitlichen Sie Daten nahtlos im gesamten Unternehmen, um isolierte Bereiche zu verbinden, die Zusammenarbeit zu verbessern und Risiken zu reduzieren.
KI-bereite Informationen
Machen Sie sich bereit für KI und verwandeln Sie Ihre Daten in strukturierte, zugängliche und optimierte Informationen
Integrierte Sicherheit und Compliance
Erfüllen Sie regulatorische und Compliance-Anforderungen und schützen Sie Ihre Informationen während ihres gesamten Lebenszyklus
Menschen befähigen
ÜbersichtMenschen befähigen
OpenText hilft Menschen, Inhalte zu verwalten, Arbeitsabläufe zu automatisieren, KI zu nutzen und zusammenzuarbeiten, um die Produktivität zu steigern
Kunden
Sehen Sie, wie Tausende von Unternehmen auf der ganzen Welt mit innovativen Lösungen von OpenText erfolgreich sind
Mitarbeiter
Unsere Mitarbeiter sind unser größtes Kapital; sie sind das Herz der Marke OpenText und ihrer Werte
Unternehmerische Verantwortung
Erfahren Sie, wie wir gesellschaftliche Ziele vorantreiben und den positiven Wandel beschleunigen wollen
Partner
Finden Sie einen hochqualifizierten OpenText-Partner mit der richtigen Lösung für die digitale Transformation
Setzen Sie das System überall ein
ÜbersichtImplementierungsoptionen
Erkunden Sie skalierbare und flexible Bereitstellungsoptionen für globale Unternehmen jeder Größe
Souveräne Cloud
Lokale Kontrolle. Globaler Maßstab. Vertrauenswürdige KI
Private Cloud
Erschließen Sie den Wert der Cloud und behalten Sie gleichzeitig die Kontrolle und die Compliance
On-Premises-Lösungen
Behalten Sie die volle Kontrolle über Ihre Daten in Ihrer eigenen Infrastruktur
Public Cloud
Schützen, skalieren und nutzen Sie Geschäftsinformationen in der Cloud Ihrer Wahl
KI-Leadership
ÜbersichtAviator AI
Informationen auf neue Weise ansehen
OpenText™ Aviator™
KI, die Ihr Unternehmen, Ihre Daten und Ihre Ziele versteht
OpenText™ Content Aviator™
Leistungsstarke Arbeit mit KI-gestütztem Content-Management und einem intelligenten KI-Content-Assistenten
OpenText™ Service Management Aviator™
Befähigen Sie Benutzer, Servicemitarbeiter und IT-Personal, die benötigten Antworten zu finden
OpenText™ Software Delivery Aviator™
Ermöglichen Sie eine schnellere Bereitstellung von Apps, Entwicklung und automatisierte Softwaretests
OpenText™ Trading Grid™ Aviator™
Erschließen Sie KI-gestütztes Wissen, Erkenntnisse und angeleitetes Handeln in Ihrer gesamten Lieferkette
OpenText™ Aviator™ Studio
Ein Ort, an dem Sie Agenten in der Sprache Ihrer Daten erstellen, einsetzen und weiterentwickeln können
OpenText™ Aviator™ AI Services
Professionelle Service-Experten, die Sie auf Ihrer KI-Reise unterstützen
Aviator AI
ÜbersichtAviator AI
Informationen auf neue Weise ansehen
OpenText™ Aviator™
KI, die Ihr Unternehmen, Ihre Daten und Ihre Ziele versteht
OpenText™ Content Aviator™
Leistungsstarke Arbeit mit KI-gestütztem Content-Management und einem intelligenten KI-Content-Assistenten
OpenText™ Service Management Aviator™
Befähigen Sie Benutzer, Servicemitarbeiter und IT-Personal, die benötigten Antworten zu finden
OpenText™ Software Delivery Aviator™
Ermöglichen Sie eine schnellere Bereitstellung von Apps, Entwicklung und automatisierte Softwaretests
OpenText™ Trading Grid™ Aviator™
Erschließen Sie KI-gestütztes Wissen, Erkenntnisse und angeleitetes Handeln in Ihrer gesamten Lieferkette
OpenText™ Aviator™ Studio
Ein Ort, an dem Sie Agenten in der Sprache Ihrer Daten erstellen, einsetzen und weiterentwickeln können
OpenText™ Aviator™ AI Services
Professionelle Service-Experten, die Sie auf Ihrer KI-Reise unterstützen
Business Network
ÜbersichtBusiness Network
Einmal verbinden, alles erreichen – mit einer sicheren B2B-Integrationsplattform
Inhalt
ÜbersichtContent
Definieren Sie Ihr Wissen ganz neu mit KI-fähigen Content Management-Lösungen
OpenText™ Content Aviator™(AI)
Optimieren Sie intelligente Arbeitsumgebungen mit KI, um die Arbeitswelt zu modernisieren
Cybersicherheit
ÜbersichtCybersecurity
Integrierte Cybersicherheitslösungen für den Schutz von Unternehmen
DevOps
ÜbersichtDevOps
Liefern Sie bessere Software – schneller – mit KI-gesteuerter DevOps-Automatisierung, Tests und Qualität
OpenText™ Software Delivery Aviator™(AI)
Unterstützen Sie Millionen von Entwicklern mit KI-gesteuerten DevOps-Erfahrungen
Experience and Fax
ÜbersichtExperience and Fax
Definieren Sie Gespräche mit unvergesslichen Kundenerlebnissen neu
Legal Tech
ÜbersichtLegal Tech
Treffen Sie intelligentere Entscheidungen mit KI-gestützter juristischer Software und Dienstleistungen
OpenText™ Investigation
Optimieren Sie die Strategie mit frühzeitiger Fallbewertung und Ermittlungswerkzeugen.
OpenText™ Core Insight
Erhalten Sie intelligentere eDiscovery mit fortschrittlichem TAR und automatisierter Dokumentenprüfung.
OpenText™ Core Legal Hold
Automatisieren Sie rechtliche Aufbewahrungen, um risikoreiche und zeitaufwändige Prozesse zu eliminieren.
OpenText™ Legal Knowledge Management
Erschließen Sie Wissen und rechtliche Einblicke über Inhaltssilos hinweg
Beobachtbarkeit und Servicemanagement
ÜbersichtObservability and Service Management
Verschaffen Sie sich die nötige Klarheit, um die Kosten und die Komplexität des IT-Betriebs zu reduzieren
OpenText™ Service Management Aviator™(AI)
Definieren Sie Tier 1-Supportfunktionen mit Self-Service-Fähigkeiten aus privater generativer KI neu
APIs
ÜbersichtAPIs
Steigern Sie den Mehrwert Ihrer OpenText-Lösungen durch die Entwicklung von Integrationen, Automatisierungen und maßgeschneiderten Lösungen
OpenText™ API Services
Erstellen Sie Ihre eigene Lösung mit OpenText Cloud APIs. Mit diesen APIs erstellen Sie Echtzeit-Informationsflüsse, die benutzerdefinierte Anwendungen und Workflows ermöglichen.
Device and Data Protection
ÜbersichtDevice and Data Protection
Schützen, was wichtig ist, wiederherstellen, wenn es darauf ankommt
Lösungen
Vertrauenswürdige Daten und KI
ÜbersichtVertrauenswürdige Daten und KI
Sicheres Informationsmanagement trifft auf vertrauenswürdige KI
OpenText™ Aviator™ Studio
Ein Ort, an dem Sie Agenten in der Sprache Ihrer Daten erstellen, einsetzen und weiterentwickeln können
OpenText™ Discovery
Ein Satz von Tools zur Unterstützung der Datenaufnahme und zur Automatisierung der Metadaten-Tagging-Prozesse, um KI zu fördern
OpenText™ Datenkonformität
Eine Suite von Diensten und APIs, die proaktive und dauerhafte Governance ermöglichen
OpenText™ Aviator™ AI Services
Professionelle Service-Experten, die Sie auf Ihrer KI-Reise unterstützen
Informationen neu gedacht
ÜbersichtInformationen neu gedacht
Profitieren Sie von mehr Transparenz und präziseren Erkenntnissen durch KI-gestütztes Informationsmanagement. Möchten Sie sehen, wie?
Wissen neu interpretiert
Transformieren Sie die tägliche Arbeit mit KI-gestütztem Enterprise Content Management
Servicemanagement neu gedacht
Reduzieren Sie die Kosten und Komplexität von IT-Servicemanagement, AIOps und Observability
Verbindungen neu gedacht
KI-gestützte B2B-Integration für eine erfolgreiche Lieferkette
Gespräche neu gedacht
Steigern Sie Wert, Wachstum und Kundenloyalität durch vernetzte Kundenerlebnisse
Engineering neu gedacht
Agile Entwicklung und Softwarebereitstellung? Es scheint nur unmöglich
Sicherheit neu definiert
Cybersicherheit für Unternehmen
Entscheidungen neu gedacht
Entdecken Sie Erkenntnisse mit KI-Datenanalysen
Künstliche Intelligenz
ÜbersichtAviator AI
Informationen auf neue Weise ansehen
OpenText™ Aviator™
KI, die Ihr Unternehmen, Ihre Daten und Ihre Ziele versteht
OpenText™ Content Aviator™
Leistungsstarke Arbeit mit KI-gestütztem Content-Management und einem intelligenten KI-Content-Assistenten
OpenText™ Service Management Aviator™
Befähigen Sie Benutzer, Servicemitarbeiter und IT-Personal, die benötigten Antworten zu finden
OpenText™ Software Delivery Aviator™
Ermöglichen Sie eine schnellere Bereitstellung von Apps, Entwicklung und automatisierte Softwaretests
OpenText™ Trading Grid™ Aviator™
Erschließen Sie KI-gestütztes Wissen, Erkenntnisse und angeleitetes Handeln in Ihrer gesamten Lieferkette
OpenText™ Aviator™ Studio
Ein Ort, an dem Sie Agenten in der Sprache Ihrer Daten erstellen, einsetzen und weiterentwickeln können
OpenText™ Aviator™ AI Services
Professionelle Service-Experten, die Sie auf Ihrer KI-Reise unterstützen
Branche
ÜbersichtBranchenlösungen
Verbessern Sie Effizienz, Sicherheit und Kundenzufriedenheit mit OpenText
Energie und Ressourcen
Transformieren Sie die Energie- und Ressourcenprozesse mit Cloud, Cybersicherheit und KI
Finanzdienstleistungen
Steigern Sie Kundenerlebnis, Compliance und Effizienz mit KI
Regierung
Denken Sie Ihre Mission mit regierungssicherem Informationsmanagement neu
Gesundheitswesen und Lebenswissenschaften
Verbessern Sie die Versorgung und die Patientenbindung mit KI-gestützten Lösungen
Rechtswesen
Modernisieren Sie juristische Teams mit automatisierten, KI-gestützten Legal-Tech-Lösungen
Fertigung
Modernisieren Sie Fertigungsprozesse und Logistik, um Kosten zu senken und die Compliance zu gewährleisten
Einzelhandel und Konsumgüter
Verbessern Sie die Verbraucherbindung mit Omnichannel-Retail-Lösungen und KI
Unternehmensanwendung
ÜbersichtLösungen für Unternehmensanwendungen
Prozesse schneller und mit geringerem Risiko ausführen
Maximieren Sie nachhaltiges Wachstum, Wertschöpfung und Innovation mit intelligenten Unternehmenslösungen von OpenText und SAP
Verknüpfen Sie Inhalte mit Geschäftsprozessen, um die Produktivität zu steigern und die Governance zu verbessern
Optimieren Sie die Effektivität von Salesforce, indem Sie transaktionale Daten und unstrukturierte Inhalte zusammenführen
Services
Services
ÜbersichtServices
Beschleunigen Sie die digitale Transformation mit Anleitung von zertifizierten Experten
Professional Services
Modernisieren Sie Ihr Informationsmanagement mit zertifizierten Experten
Customer Success Services
Erreichen Sie Geschäftsziele mit Expertenberatung, Managed Services und mehr.
Support Services
Verwandeln Sie den Support in Ihren strategischen Vorteil
Managed Services
Entlasten Sie Ihre internen Teams mit fachkundigem IT-Servicemanagement
Learning Services
Informieren Sie sich über die Schulungsmöglichkeiten, die Anwendern aller Qualifikationsstufen helfen, OpenText-Produkte effektiv einzusetzen und zu nutzen
Professional Services
ÜbersichtProfessional Services
Modernisieren Sie Ihr Informationsmanagement mit zertifizierten Experten
Customer Success Services
ÜbersichtCustomer Success Services
Erreichen Sie Geschäftsziele mit Expertenberatung, Managed Services und mehr.
Support Services
ÜbersichtSupport Services
Verwandeln Sie den Support in Ihren strategischen Vorteil
Managed Services
ÜbersichtManaged Services
Entlasten Sie Ihre internen Teams mit fachkundigem IT-Servicemanagement
Learning Services
ÜbersichtLearning Services
Informieren Sie sich über die Schulungsmöglichkeiten, die Anwendern aller Qualifikationsstufen helfen, OpenText-Produkte effektiv einzusetzen und zu nutzen
Partner
Finden Sie einen Partner
ÜbersichtFinden Sie einen Partner
Finden Sie einen hochqualifizierten OpenText-Partner mit der richtigen Lösung für die digitale Transformation

Cloud-Partner
ÜbersichtCloud-Partner
OpenText arbeitet mit führenden Cloud-Infrastruktur-Anbietern zusammen, um die Flexibilität zu bieten, OpenText-Lösungen überall auszuführen
Optimieren Sie die Leistung und senken Sie die Kosten mit Anwendungen, die auf einer sicheren, global skalierbaren Plattform bereitgestellt werden
Beschleunigung von Migration und Modernisierung durch Bereitstellung in einer hochsicheren und konformen Public Cloud
Partner für Unternehmensanwendungen
ÜbersichtPartner für Unternehmensanwendungen
OpenText arbeitet mit führenden Anbietern von Unternehmens-Apps zusammen, um unstrukturierte Inhalte für bessere Geschäftseinblicke freizuschalten
Maximieren Sie nachhaltiges Wachstum, Wertschöpfung und Innovation mit intelligenten Unternehmenslösungen von OpenText und SAP
Verknüpfen Sie Inhalte mit Geschäftsprozessen, um die Produktivität zu steigern und die Governance zu verbessern
Optimieren Sie die Effektivität von Salesforce, indem Sie transaktionale Daten und unstrukturierte Inhalte zusammenführen
Partnerlösungen
ÜbersichtPartnerlösungen
Informieren Sie sich über flexible und innovative Angebote, die einen Mehrwert für OpenText-Lösungen bieten
Ressourcen für Partner
ÜbersichtRessourcen für Partner
Entdecken Sie die verfügbaren Ressourcen zur Unterstützung und zum Ausbau der Fähigkeiten von Partnern
Support
ÜbersichtKundensupport
Erhalten Sie fachkundigen Produkt- und Service-Support, um die Lösung von Problemen zu beschleunigen und die Geschäftsabläufe effizient zu halten
Ressourcen
ÜbersichtRessourcen
Entdecken Sie detaillierte Dienstleistungen und Beratungspräsentationen, Briefings, Dokumentationen und weitere Ressourcen
Wählen Sie Ihre Region:
Nord-, Mittel- und Südamerika
Europa, Naher Osten und Afrika
Asien-Pazifik-Raum
Agentische Anwendungssicherheit
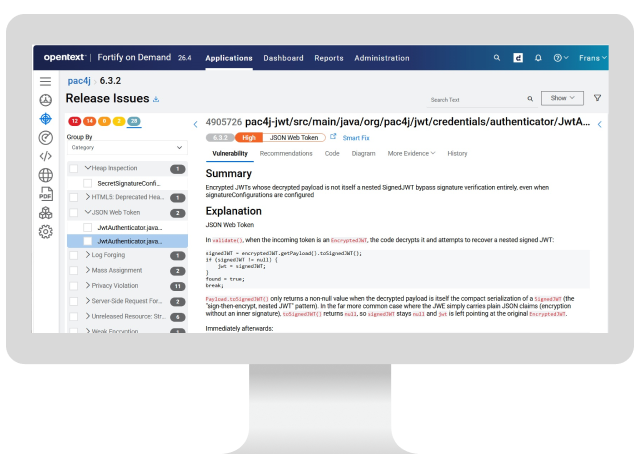
Finden Sie mit Fortify Agentic Analyzer heraus, was regelbasierte Analysen nicht erkennen können
Übersicht

Die wichtigsten Vorteile
Erkennen Sie Schwachstellen, die regelbasierte Analysen übersehen, ohne Ihren gewohnten Fortify-Workflow zu verlassen.
-

Finden Sie die kritischen Schwachstellen, die regelbasierte Analysen nicht erkennen können
Die agentische Analyse erkennt 10 von 12 echten kritischen CVEs in 10 Sprachen, von denen die meisten mit CVSS 9,0 oder höher bewertet sind—die Logik- und Autorisierungsfehler, bei denen sich kein Datenpfad mit kontaminierten Daten nachverfolgen lässt.
-

Verwalten Sie alle Ihre Befunde an einem Ort
Befunde werden anhand Ihrer regelbasierten SAST-Ergebnisse dedupliziert, den Fortify-Kategorien zugeordnet und im Fortify Software Security Center und in Fortify on Demand angezeigt. Es ist weder ein zweites Tool noch eine zweite Triage-Warteschlange erforderlich.
-

Fügen Sie agentische Tiefe hinzu ohne neue SKU
Fortify Agentic Analyzer ist in Ihrer bestehenden Fortify SAST-Lizenz enthalten. Verwenden Sie Ihr eigenes LLM von einem beliebigen unterstützten Anbieter und zahlen Sie nur für die Nutzung an Ihren Anbieter.
Betriebswirtschaftliche Aspekte
-
Erkennung von Logik- und Autorisierungsfehlern
Manche Schwachstellen hinterlassen keine Datenspur, der man folgen kann. Räumen Sie Fehlalarme aus, etwa wenn eine Nachrichtenzeichenfolge fälschlich für ein fest codiertes Passwort gehalten wird, und decken Sie die Logik- und Autorisierungsfehler auf, die regelbasierte Analysen nicht nachverfolgen können.
-
Umfassendere Abdeckung für Apps mit hohem Risiko
Planen Sie regelmäßig agentische Analysen für Ihre kritischen Apps ein, so wie Sie einen Penetrationstest einplanen würden, während SAST Ihre schnelle, tägliche erste Verteidigungslinie bleibt.
-
Nur neu gewonnene Befunde
Teams verlieren Zeit damit, Probleme erneut zu bewerten, die SAST bereits gefunden hat. Übermitteln Sie Ihre SAST-Ergebnisse an Fortify Agentic Analyzer. Dieser entfernt Duplikate, sodass Ihr Team nur wirklich neue Ergebnisse prüft.
-
Ein einziges System für die Erfassung
Befunde werden im Fortify Software Security Center und in Fortify on Demand gemäß der Fortify-Taxonomie abgelegt und als SARIF exportiert, sodass agentengestützte Ergebnisse neben den übrigen Ergebnissen Ihres AppSec-Programms verfügbar sind.
-
Kontrolle der Scan-Kosten
Sie bringen Ihr eigenes LLM mit und kontrollieren damit Ihre Ausgaben. Legen Sie ein Kostenlimit pro Ausführung fest, wählen Sie für jede Phase das Modell und den Aufwand aus und führen Sie auf kritischen Apps umfassendere Analysen und andernorts leichtere Analysen durch.
Lernen Sie die einzelnen Komponenten der Lösung kennen
Produkte
OpenText vereint agentische und regelbasierte Analysen in einem Anwendungssicherheitsprogramm. Fortify Agentic Analyzer (in SAST enthalten) erkennt, was regelbasierte Analysen nicht erkennen können; Fortify SAST bietet eine schnelle, deterministische Abdeckung; und Fortify on Demand stellt dies als SaaS bereit.
- OpenText™ Fortify™ SASTFinden und beheben Sie Sicherheitsprobleme frühzeitig mit branchenführender Genauigkeit
- OpenText™ Fortify™ Remediation Aviator™Vom Rauschen zu Ergebnissen mit KI, die nicht nur den Fehler, sondern auch die Codekorrektur zeigt
- OpenText™ Fortify™ On DemandProfitieren Sie von Sicherheitstests, Schwachstellenverwaltung, spezifischer Expertise und Support
- Sicherheitsplattform für UnternehmensanwendungenEntwickler befähigen. Sicherheit stärken. Bereitstellung beschleunigen.
Professional Services
OpenText kombiniert die End-to-End-Implementierung der Lösung mit umfassenden Technologieservices zur Systemoptimierung.
- Modernisieren Sie Ihr Informationsmanagement mit zertifizierten ExpertenProfessional Services
- Beschleunigen Sie die Wertschöpfung von Information Management-LösungenPackaged Services
Resources
-
Agentic AST is the category Gartner defines for AI-agent-driven code analysis. Rather than matching rules or tracing a data path, AI agents reason about your source code the way an expert reviewer would, following logic and intent to find vulnerabilities rules-based analysis can't reach. Fortify Agentic Analyzer applies this to your codebase to uncover flawed authorization design, business-logic weaknesses, and subtle injection and persistence patterns. It complements Fortify SAST, which runs a suite of deterministic analyzers fast enough to use on every build.
-
No. It complements SAST, it does not replace it. Fortify SAST stays your fast, broad, deterministic first line of defense on every build, covering a wide range of weakness classes. Fortify Agentic Analyzer adds a deeper, agentic pass you run selectively on higher-risk applications, the way you would schedule a penetration test. Used together, they cover ground neither reaches alone.
-
Yes. It is included under your existing Fortify SAST license at no additional charge. If an application is licensed for SAST analysis, you can analyze it with agentic analysis too, whether you connect through Fortify Software Security Center or Fortify on Demand. You bring your own LLM and pay your provider for usage: there is no separate SKU and no fixed AI surcharge from OpenText.
-
The flaws that turn on logic and intent rather than a traceable data path: broken authorization and authentication design, business-logic weaknesses, and subtle injection and persistence patterns. In a published study across 10 languages, Fortify Agentic Analyzer found 10 of 12 real-world CVEs, most rated CVSS 9.0 or higher, all disclosed after the analysis model's training cutoff, so the results reflect reasoning about the code rather than recall of a known bug.
-
You bring your own. Fortify Agentic Analyzer works with a wide set of LLM providers, connected through your own API key or a supported subscription, so you control model choice and cost. Usage is billed by your provider, not by OpenText. You can select the model and effort level for each stage of a scan to balance depth against spend.
-
They are distinct Fortify capabilities. Fortify Agentic Analyzer finds vulnerabilities rules-based analysis can't reach. Fortify Remediation Aviator triages findings and generates fixes to speed remediation. Fortify Agentic Analyzer does not require Remediation Aviator (which is an add-on). Fortify Agentic Analyzer is included with Fortify SAST.
-
Findings appear in Fortify Software Security Center and Fortify on Demand, reported in the Fortify taxonomy alongside your SAST, DAST, and SCA results, so agentic findings live in the same system of record your team already uses. Findings are deduplicated against your existing SAST results, so you review only what's net-new, and output is also available as SARIF for downstream tools.
-
Because you bring your own LLM, you control the spend. Set a per-run cost cap, choose the model and effort level for each stage, and run agentic analysis where it earns its keep: deeper on your critical applications, lighter elsewhere. There is no fixed AI surcharge from OpenText on top of your provider usage.


