Pourquoi OpenText
Pourquoi OpenText
AperçuPourquoi OpenText
OpenText met à profit des décennies d'expertise pour vous aider à exploiter les données, à connecter les personnes et les processus, et à alimenter l'IA avec confiance.
Gérer et connecter les données
Unifiez les données de manière fluide à travers votre entreprise pour éliminer les silos, améliorer la collaboration et réduire les risques.
Information prête à l'emploi pour l'IA
Préparez-vous à l'IA et transformez vos données en informations structurées, accessibles et optimisées.
Sécurité et conformité intégrées
Respectez les exigences réglementaires et de conformité et protégez vos informations tout au long de leur cycle de vie.
Donner du pouvoir aux gens
AperçuDonner du pouvoir aux gens
OpenText aide les gens à gérer le contenu, à automatiser le travail, à utiliser l'IA et à collaborer pour accroître la productivité.
Clients
Découvrez comment des milliers d'entreprises à travers le monde réussissent grâce aux solutions innovantes d'OpenText.
Employés
Nos employés sont notre plus grand atout; ils incarnent l'esprit et les valeurs de la marque OpenText.
Responsabilité des entreprises
Découvrez comment nous aspirons à faire progresser les objectifs sociétaux et à accélérer les changements positifs.
Partenaires
Trouvez un partenaire OpenText hautement qualifié avec la solution appropriée pour permettre la transformation numérique.
Déployer partout
AperçuOptions de déploiement
Découvrez des options de déploiement évolutives et flexibles pour les organisations mondiales de toute taille.
Nuage souverain
Contrôle local. Échelle mondiale. IA de confiance
Nuage privé
Exploitez le potentiel du nuage tout en conservant le contrôle et la conformité.
Sur site
Gardez le contrôle total de vos données sur votre propre infrastructure.
nuage public
Protégez, faites évoluer et utilisez les renseignements de votre entreprise dans le nuage de votre choix.
Leadership en IA
AperçuAviator AI
Voir l'information sous de nouvelles perspectives
OpenText™ Aviator™
Une IA qui comprend votre entreprise, vos données et vos objectifs.
OpenText™ Content Aviator™
Optimisez votre travail avec la gestion de contenu par IA et un assistant de contenu intelligent.
OpenText™ Service Management Aviator™
Donnez aux utilisateurs, aux agents de service et au personnel informatique les moyens de trouver les réponses dont ils ont besoin.
OpenText™ Software Delivery Aviator™
Accélérez la livraison des applications, ainsi que l'automatisation du développement et des tests logiciels.
OpenText™ Trading Grid™ Aviator™
Débloquez des connaissances, des renseignements et des actions guidées propulsés par l’IA dans l’ensemble de votre chaîne d’approvisionnement
OpenText™ Aviator™ Studio
Un lieu où vous pouvez créer, déployer et itérer sur des agents dans la langue de vos données.
OpenText™ Aviator™ AI Services
Des experts en services professionnels qui vous aident dans votre parcours en IA.
Aviator AI
AperçuAviator AI
Voir l'information sous de nouvelles perspectives
OpenText™ Aviator™
Une IA qui comprend votre entreprise, vos données et vos objectifs.
OpenText™ Content Aviator™
Optimisez votre travail avec la gestion de contenu par IA et un assistant de contenu intelligent.
OpenText™ Service Management Aviator™
Donnez aux utilisateurs, aux agents de service et au personnel informatique les moyens de trouver les réponses dont ils ont besoin.
OpenText™ Software Delivery Aviator™
Accélérez la livraison des applications, ainsi que l'automatisation du développement et des tests logiciels.
OpenText™ Trading Grid™ Aviator™
Débloquez des connaissances, des renseignements et des actions guidées propulsés par l’IA dans l’ensemble de votre chaîne d’approvisionnement
OpenText™ Aviator™ Studio
Un lieu où vous pouvez créer, déployer et itérer sur des agents dans la langue de vos données.
OpenText™ Aviator™ AI Services
Des experts en services professionnels qui vous aident dans votre parcours en IA.
Réseau d'affaires
AperçuBusiness Network
Connectez-vous une fois, accédez à tout avec une plateforme d'intégration B2B sécurisée.
Contenu
AperçuContent
Réimaginez les connaissances avec des solutions de gestion de contenu prêtes pour l'IA.
Intégrations commerciales
- Intégrations de Content Cloud pour les solutions SAP®
- OpenText™ Content Management for SAP® SuccessFactors®
- OpenText™ Core Content Management pour SAP® SuccessFactors®
- Intégrations de Content Cloud pour Microsoft 365®
- Intégrations Content Cloud pour Salesforce®
- Solutions de Content Cloud pour Guidewire
OpenText™ Content Aviator™(IA)
Optimisez les espaces de travail intelligents avec l'IA pour moderniser le travail
Cybersécurité
AperçuCybersecurity
Solutions intégrées de cybersécurité pour la protection des entreprises
Cybersécurité OpenText pour les PME et les MSP
Solutions de protection des données et de sécurité conçues sur mesure
DevOps
AperçuDevOps
Expédiez de meilleurs logiciels, plus rapidement, avec l'automatisation DevOps pilotée par l'IA, les tests et la qualité.
OpenText™ Software Delivery Aviator™(IA)
Offrez à des millions de développeurs des expériences DevOps enrichies par l'IA
Experience and Fax
AperçuExperience and Fax
Réinventez les conversations avec des expériences client inoubliables.
OpenText™ Fax Aviator™(IA)
Convertissez les fax en données prêtes à l'emploi pour le flux de travail grâce à l'IA.
Technologie juridique
AperçuLegal Tech
Prenez des décisions plus éclairées grâce aux logiciels et services juridiques basés sur l'IA
OpenText™ eDiscovery
Accélérez la découverte électronique avec la rapidité et la précision offertes par l'IA.
OpenText™ Investigation
Optimisez la stratégie avec des outils d'évaluation précoce des cas et d'investigation.
OpenText™ Core Insight
Optimisez votre processus de découverte électronique grâce à une TAR avancée et à la révision automatisée des documents.
OpenText™ Core Legal Hold
Automatisez les mesures de conservation légales pour éliminer les processus risqués et chronophages.
OpenText™ Legal Knowledge Management
Déverrouillez les connaissances et les perspectives juridiques à travers les silos de contenu.
Observabilité et gestion des services
AperçuObservability and Service Management
Obtenez la clarté nécessaire pour réduire le coût et la complexité des opérations informatiques.
OpenText™ Service Management Aviator™(IA)
Redéfinissez les fonctions de soutien de niveau 1 des entreprises grâce aux capacités en libre-service de l'IA générative privée.
API
AperçuAPIs
Accroissez la valeur de vos solutions OpenText en développant des intégrations, des automatisations et des expériences personnalisées
OpenText™ API Services
Créez-le à votre manière avec les API OpenText Cloud qui génèrent des flux d'informations en temps réel permettant des applications et des processus personnalisés.
Device and Data Protection
AperçuDevice and Data Protection
Protégez ce qui est important, récupérez quand c'est nécessaire.
Solutions
Données fiables et IA
AperçuDonnées fiables et IA
La gestion sécurisée de l'information rencontre l'IA de confiance.
OpenText™ Aviator™ Studio
Un lieu où vous pouvez créer, déployer et itérer sur des agents dans la langue de vos données.
OpenText™ Discovery
Un ensemble d'outils pour faciliter l'ingestion de données et automatiser le balisage des métadonnées pour alimenter l'IA.
OpenText™ Data Compliance
Une suite de services et d'API qui rendent la gouvernance proactive et persistante.
OpenText™ Aviator™ AI Services
Des experts en services professionnels qui vous aident dans votre parcours en IA.
Information réimaginée
AperçuInformation réimaginée
Obtenez une visibilité accrue et des perspectives plus claires grâce à la gestion de l'information pilotée par l'IA. Prêt à voir comment?
Savoir réimaginé
Transformez le travail quotidien avec la gestion de contenu d'entreprise alimentée par l'IA.
La gestion des services réinventée
Réduisez les coûts et la complexité de la gestion des services informatiques, de l'AIOps et de l'observabilité.
Connexions réimaginées
Intégration B2B propulsée par l’IA pour réussir dans la chaîne d’approvisionnement.
Conversations réimaginées
Favoriser la valeur, la croissance et la fidélité grâce à des expériences client connectées.
Ingénierie réimaginée
Développement agile et livraison de logiciels? Cela semble simplement impossible.
Sécurité réimaginée
Cybersécurité pour l’entreprise
Décisions réimaginées
Découvrez des informations pertinentes grâce à AI data analytics.
Intelligence artificielle
AperçuAviator AI
Voir l'information sous de nouvelles perspectives
OpenText™ Aviator™
Une IA qui comprend votre entreprise, vos données et vos objectifs.
OpenText™ Content Aviator™
Optimisez votre travail avec la gestion de contenu par IA et un assistant de contenu intelligent.
OpenText™ Service Management Aviator™
Donnez aux utilisateurs, aux agents de service et au personnel informatique les moyens de trouver les réponses dont ils ont besoin.
OpenText™ Software Delivery Aviator™
Accélérez la livraison des applications, ainsi que l'automatisation du développement et des tests logiciels.
OpenText™ Trading Grid™ Aviator™
Débloquez des connaissances, des renseignements et des actions guidées propulsés par l’IA dans l’ensemble de votre chaîne d’approvisionnement
OpenText™ Aviator™ Studio
Un lieu où vous pouvez créer, déployer et itérer sur des agents dans la langue de vos données.
OpenText™ Aviator™ AI Services
Des experts en services professionnels qui vous aident dans votre parcours en IA.
Industrie
AperçuSolutions pour l'industrie
Améliorez l'efficacité, la sécurité et la satisfaction des clients avec OpenText.
Énergie et ressources
Transformez les opérations énergétiques et de ressources avec le nuage, la cybersécurité et l'IA.
Services financiers
Améliorez l'expérience client, la conformité et l'efficacité avec l'IA.
Gouvernement
Réimaginez votre mission avec une gestion de l'information sécurisée par le gouvernement.
Soins de santé et sciences de la vie
Améliorez la prestation des soins et l'engagement des patients avec des solutions propulsées par l'IA.
Légal
Modernisez les équipes juridiques avec des solutions technologiques juridiques automatisées et alimentées par l'IA.
Fabrication
Modernisez les opérations de fabrication et la logistique pour réduire les coûts et assurer la conformité.
Vente au détail et biens de consommation
Améliorez l'engagement des consommateurs avec des solutions de vente au détail omnicanales et l'IA.
Application d’entreprise
AperçuSolutions pour les applications d'entreprise
Exécutez les processus plus rapidement et avec moins de risques.
Maximisez la croissance soutenue, la valeur et l'innovation avec les solutions d'entreprise intelligentes d'OpenText et SAP.
Reliez le contenu aux processus d'affaires pour améliorer la productivité et renforcer la gouvernance.
Optimisez l'efficacité de Salesforce en intégrant des données transactionnelles et du contenu non structuré.
Services
AperçuServices
Accélérez votre transformation numérique grâce aux conseils d'experts certifiés.
Services professionnels
Modernisez votre gestion de l’information avec des experts certifiés.
Services de réussite client
Atteignez vos objectifs d'affaires grâce à des conseils d'experts, des services gérés et plus encore.
Services de soutien
Transformez le soutien en votre avantage stratégique.
Services gérés
Libérez vos équipes internes avec une gestion experte des services informatiques.
Services d'apprentissage
Découvrez les options de formation pour aider les utilisateurs de tous niveaux de compétence à adopter et utiliser efficacement les produits OpenText.
Services professionnels
AperçuServices professionnels
Modernisez votre gestion de l’information avec des experts certifiés.
Services de réussite client
AperçuServices de réussite client
Atteignez vos objectifs d'affaires grâce à des conseils d'experts, des services gérés et plus encore.
Services de soutien
AperçuServices de soutien
Transformez le soutien en votre avantage stratégique.
Services gérés
AperçuServices gérés
Libérez vos équipes internes avec une gestion experte des services informatiques.
Services d'apprentissage
AperçuServices d'apprentissage
Découvrez les options de formation pour aider les utilisateurs de tous niveaux de compétence à adopter et utiliser efficacement les produits OpenText.
Partenaires
Trouver un partenaire
AperçuTrouver un partenaire
Trouvez un partenaire OpenText hautement qualifié avec la solution appropriée pour permettre la transformation numérique.

Partenaires du nuage
AperçuPartenaires du nuage
OpenText s'associe avec les principaux fournisseurs d'infrastructure infonuagique pour offrir la flexibilité d'exécuter ses solutions partout.
Optimisez les performances et réduisez les coûts avec des applications déployées sur une plateforme sécurisée et à l'échelle mondiale.
Accélérez la migration et la modernisation grâce à un déploiement dans un nuage public hautement sécurisé et conforme.
Partenaires d'applications d'entreprise
AperçuPartenaires d'applications d'entreprise
OpenText s’associe aux principaux fournisseurs d’applications d’entreprise pour libérer le contenu non structuré et obtenir de meilleures perspectives commerciales.
Maximisez la croissance soutenue, la valeur et l'innovation avec les solutions d'entreprise intelligentes d'OpenText et SAP.
Reliez le contenu aux processus d'affaires pour améliorer la productivité et renforcer la gouvernance.
Optimisez l'efficacité de Salesforce en intégrant des données transactionnelles et du contenu non structuré.
Solutions partenaires
AperçuSolutions partenaires
Découvrez des offres flexibles et innovantes conçues pour ajouter de la valeur aux solutions OpenText.
Ressources pour les partenaires
AperçuRessources pour les partenaires
Découvrez les ressources disponibles pour soutenir et développer les capacités des partenaires.
Assistance
AperçuSoutien à la clientèle
Bénéficiez du soutien d'experts en produits et services pour accélérer la résolution des problèmes et garantir l'efficacité des flux de travail.
Ressources
AperçuRessources
Explorez des services détaillés et des présentations de consultation, des mémoires, de la documentation et d'autres ressources.
Choisissez votre région :
Europe, Moyen-Orient et Afrique
Asie-Pacifique
Sécurité des applications agentiques
Découvrez ce que l’analyse fondée sur des règles ne peut pas détecter avec Fortify Agentic Analyzer
Aperçu

Principaux avantages
Détectez les vulnérabilités que l’analyse fondée sur des règles ne repère pas, sans quitter le flux de travail Fortify que vous utilisez déjà.
-

Découvrez les failles critiques que l’analyse fondée sur des règles ne peut pas détecter
L’analyse agentique détecte 10 des 12 CVE critiques réelles dans 10 langages, la plupart ayant une cote CVSS de 9,0 ou plus — des bogues de logique et d’autorisation pour lesquels il n’existe aucun chemin de données contaminées à suivre.
-

Gérez tous vos résultats au même endroit
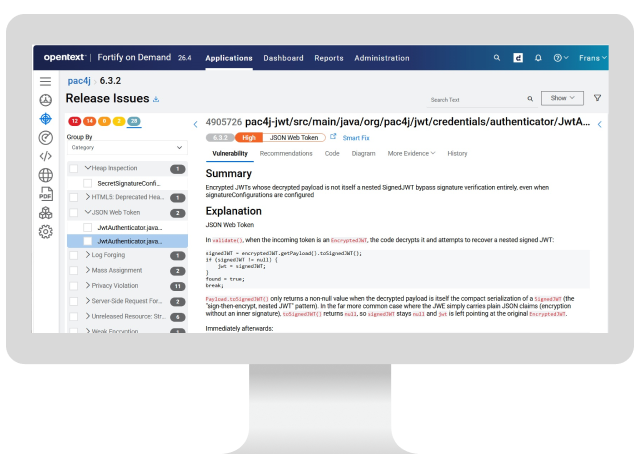
Les résultats sont dédupliqués par rapport à vos résultats SAST fondés sur des règles, associés aux catégories Fortify et affichés dans Fortify Software Security Center et Fortify on Demand. Il n’y a pas besoin d’un deuxième outil ni d’une deuxième file de triage.
-

Ajoutez de la profondeur agentique sans nouvelle UGS
Fortify Agentic Analyzer est inclus dans votre licence Fortify SAST existante. Utilisez votre propre LLM auprès de n’importe quel fournisseur pris en charge et ne payez à votre fournisseur que les frais d’utilisation.
Impacts commerciaux
-
Détection des failles de logique et d’autorisation
Certaines failles ne laissent aucune trace de données à suivre. Éliminez les faux positifs, comme une chaîne de message prise à tort pour un mot de passe codé en dur, et mettez au jour les failles de logique et d’autorisation que l’analyse fondée sur des règles ne peut pas retracer.
-
Une couverture plus approfondie des applications à haut risque
Lancez périodiquement une analyse agentique de vos applications critiques, comme vous le feriez pour planifier un test d’intrusion, tandis que SAST demeure votre première ligne de défense rapide au quotidien.
-
Uniquement les résultats entièrement nouveaux
Les équipes perdent du temps à refaire le triage des problèmes déjà détectés par SAST. Transmettez vos résultats SAST à Fortify Agentic Analyzer, qui en élimine les doublons, afin que votre équipe n’examine que les éléments réellement nouveaux.
-
Un système de référence
Les résultats sont intégrés à Fortify Software Security Center et à Fortify on Demand, dans la taxonomie Fortify, et exportés au format SARIF, de sorte que les résultats de l’IA agentique côtoient le reste de votre programme AppSec.
-
Maîtrise des coûts d’analyse
Vous utilisez votre propre LLM, vous contrôlez donc les dépenses. Définissez un plafond de coûts par exécution, choisissez le modèle et le niveau d’effort pour chaque étape, et effectuez une analyse plus approfondie sur les applications critiques, plus légère ailleurs.
Explorez les composants de la solution
Produits
OpenText réunit l’analyse agentique et l’analyse fondée sur des règles au sein d’un même programme de sécurité des applications. Fortify Agentic Analyzer (inclus avec SAST) détecte ce que l’analyse fondée sur des règles ne peut pas détecter; Fortify SAST assure une couverture rapide et déterministe; et Fortify on Demand offre cette solution en mode SaaS.
- OpenText™ Fortify™ SASTIdentifiez et corrigez les problèmes de sécurité tôt avec une précision de pointe dans l'industrie.
- OpenText™ Fortify™ Remediation Aviator™Transformez le bruit en résultats grâce à une IA qui indique la correction du code, pas seulement la faille.
- OpenText™ Fortify™ on DemandDéverrouillez les tests de sécurité, la gestion des failles, ainsi que l'expertise et le soutien sur mesure.
- Plateforme de sécurité des applications d'entrepriseActivez les développeurs. Renforcez la sécurité. Accélérez la livraison.
Services professionnels
OpenText combine l'implémentation de solutions de bout en bout avec des services technologiques complets pour aider à améliorer les systèmes.
- Modernisez votre gestion de l’information avec des experts certifiés.Services professionnels
- Réduisez le délai de rentabilisation des solutions de gestion de l'informationServices emballés
Resources
-
Agentic AST is the category Gartner defines for AI-agent-driven code analysis. Rather than matching rules or tracing a data path, AI agents reason about your source code the way an expert reviewer would, following logic and intent to find vulnerabilities rules-based analysis can't reach. Fortify Agentic Analyzer applies this to your codebase to uncover flawed authorization design, business-logic weaknesses, and subtle injection and persistence patterns. It complements Fortify SAST, which runs a suite of deterministic analyzers fast enough to use on every build.
-
No. It complements SAST, it does not replace it. Fortify SAST stays your fast, broad, deterministic first line of defense on every build, covering a wide range of weakness classes. Fortify Agentic Analyzer adds a deeper, agentic pass you run selectively on higher-risk applications, the way you would schedule a penetration test. Used together, they cover ground neither reaches alone.
-
Yes. It is included under your existing Fortify SAST license at no additional charge. If an application is licensed for SAST analysis, you can analyze it with agentic analysis too, whether you connect through Fortify Software Security Center or Fortify on Demand. You bring your own LLM and pay your provider for usage: there is no separate SKU and no fixed AI surcharge from OpenText.
-
The flaws that turn on logic and intent rather than a traceable data path: broken authorization and authentication design, business-logic weaknesses, and subtle injection and persistence patterns. In a published study across 10 languages, Fortify Agentic Analyzer found 10 of 12 real-world CVEs, most rated CVSS 9.0 or higher, all disclosed after the analysis model's training cutoff, so the results reflect reasoning about the code rather than recall of a known bug.
-
You bring your own. Fortify Agentic Analyzer works with a wide set of LLM providers, connected through your own API key or a supported subscription, so you control model choice and cost. Usage is billed by your provider, not by OpenText. You can select the model and effort level for each stage of a scan to balance depth against spend.
-
They are distinct Fortify capabilities. Fortify Agentic Analyzer finds vulnerabilities rules-based analysis can't reach. Fortify Remediation Aviator triages findings and generates fixes to speed remediation. Fortify Agentic Analyzer does not require Remediation Aviator (which is an add-on). Fortify Agentic Analyzer is included with Fortify SAST.
-
Findings appear in Fortify Software Security Center and Fortify on Demand, reported in the Fortify taxonomy alongside your SAST, DAST, and SCA results, so agentic findings live in the same system of record your team already uses. Findings are deduplicated against your existing SAST results, so you review only what's net-new, and output is also available as SARIF for downstream tools.
-
Because you bring your own LLM, you control the spend. Set a per-run cost cap, choose the model and effort level for each stage, and run agentic analysis where it earns its keep: deeper on your critical applications, lighter elsewhere. There is no fixed AI surcharge from OpenText on top of your provider usage.


