Por que escolher a OpenText
Por que escolher a OpenText
Visão geralPor que escolher a OpenText
A OpenText traz décadas de experiência para ajudar você a desbloquear dados, conectar pessoas e processos e alimentar a IA com confiança
Gerenciar e conectar dados
Unifique os dados de forma integrada em toda a sua empresa para eliminar silos, melhorar a colaboração e reduzir riscos
Informação pronta para IA
Prepare-se para a IA e transforme seus dados em informações estruturadas, acessíveis e otimizadas
Segurança e conformidade integradas
Atenda aos requisitos regulatórios e de conformidade e proteja suas informações durante todo o seu ciclo de vida
Empoderamento de pessoas
Visão geralEmpoderamento de pessoas
A OpenText ajuda as pessoas a gerenciar conteúdo, automatizar o trabalho, usar IA e colaborar para aumentar a produtividade
Clientes
Veja como milhares de empresas ao redor do mundo estão obtendo sucesso com soluções inovadoras da OpenText
Funcionários
Nosso povo é nosso maior patrimônio; eles são a vida da marca e dos valores da OpenText
Responsabilidade Corporativa
Saiba como aspiramos avançar nos objetivos sociais e acelerar mudanças positivas
Parceiros
Encontre um parceiro OpenText altamente qualificado com a solução certa para viabilizar a transformação digital
Implante em qualquer lugar
Visão geralOpções de implantação
Explore opções de implantação escaláveis e flexíveis para organizações globais de qualquer tamanho
Nuvem soberana
Controle local. Escala global. IA Confiável
Nuvem privada
Desbloqueie o valor da nuvem e mantenha o controle e a conformidade
No local
Mantenha o controle total de seus dados em sua própria infraestrutura
Nuvem pública
Proteja, dimensione e use informações comerciais na nuvem de sua preferência
Liderança em IA
Visão geralAviator AI
Veja informações de novas maneiras
OpenText™ Aviator™
IA que entende o seu negócio, os seus dados e os seus objetivos
OpenText™ Content Aviator™
Potencialize o trabalho com gerenciamento de conteúdo por IA e um assistente inteligente de conteúdo com IA
OpenText™ Service Management Aviator™
Capacite usuários, agentes de serviço e equipe de TI a encontrar as respostas de que precisam
OpenText™ Software Delivery Aviator™
Permitir entrega mais rápida de aplicativos, desenvolvimento e testes automatizados de software
OpenText™ Trading Grid™ Aviator™
Desbloqueie conhecimentos, insights e ações guiadas por IA em toda a sua cadeia de suprimentos
OpenText™ Aviator™ Studio
Um lugar onde você pode criar, implantar e iterar agentes na linguagem dos seus dados
OpenText™ Aviator™ AI Services
Especialistas em serviços profissionais que ajudam você na sua jornada de IA
Aviator AI
Visão geralAviator AI
Veja informações de novas maneiras
OpenText™ Aviator™
IA que entende o seu negócio, os seus dados e os seus objetivos
OpenText™ Content Aviator™
Potencialize o trabalho com gerenciamento de conteúdo por IA e um assistente inteligente de conteúdo com IA
OpenText™ Service Management Aviator™
Capacite usuários, agentes de serviço e equipe de TI a encontrar as respostas de que precisam
OpenText™ Software Delivery Aviator™
Permitir entrega mais rápida de aplicativos, desenvolvimento e testes automatizados de software
OpenText™ Trading Grid™ Aviator™
Desbloqueie conhecimentos, insights e ações guiadas por IA em toda a sua cadeia de suprimentos
OpenText™ Aviator™ Studio
Um lugar onde você pode criar, implantar e iterar agentes na linguagem dos seus dados
OpenText™ Aviator™ AI Services
Especialistas em serviços profissionais que ajudam você na sua jornada de IA
Rede de Negócios
Visão geralBusiness Network
Conecte-se uma vez, alcance qualquer coisa com uma plataforma segura de integração B2B
Conteúdo
Visão geralContent
Reimagine o conhecimento com soluções de gestão de conteúdo preparadas para IA
OpenText™ Content Aviator™(IA)
Turbine espaços de trabalho inteligentes com IA para modernizar o trabalho
Segurança cibernética
Visão geralCybersecurity
Soluções integradas de cibersegurança para proteção empresarial
OpenText Cibersegurança para PMEs e MSPs
Soluções de proteção e segurança de dados desenvolvidas especificamente
DevOps
Visão geralDevOps
Distribua softwares melhores — mais rápido — com automação, testes e qualidade DevOps impulsionados por IA
OpenText™ Software Delivery Aviator™(IA)
Elevar milhões de desenvolvedores com experiências DevOps impulsionadas por IA
Experience and Fax
Visão geralExperience and Fax
Reimagine conversas com experiências inesquecíveis para clientes
Tecnologia Jurídica
Visão geralLegal Tech
Tome decisões mais inteligentes com software e serviços jurídicos baseados em IA
OpenText™ Investigation
Otimize a estratégia com ferramentas de avaliação antecipada e investigação de casos
OpenText™ Core Insight
Obtenha uma eDiscovery mais inteligente com TAR avançado e revisão automatizada de documentos
OpenText™ Core Legal Hold
Automatizar retenções legais para eliminar processos arriscados e demorados
OpenText™ Legal Knowledge Management
Desbloqueie conhecimento e insights jurídicos entre silos de conteúdo
Observabilidade e Gestão de Serviços
Visão geralObservability and Service Management
Obtenha a clareza necessária para reduzir o custo e a complexidade das operações de TI
OpenText™ Service Management Aviator™(IA)
Redefinir funções de suporte empresarial de Nível 1 com capacidades de autoatendimento de IA generativa privada
APIs
Visão geralAPIs
Amplie o valor de suas soluções OpenText criando integrações, automação e experiências personalizadas
OpenText™ API Services
Construa do seu jeito com as APIs da OpenText Cloud que criam fluxos de informações em tempo real, possibilitando aplicações e fluxos de trabalho personalizados
Device and Data Protection
Visão geralDevice and Data Protection
Proteja o que é importante, recupere quando for necessário
Soluções
Dados Confiáveis & IA
Visão geralDados Confiáveis & IA
Gestão Segura de Informações Encontra IA Confiável
OpenText™ Aviator™ Studio
Um lugar onde você pode criar, implantar e iterar agentes na linguagem dos seus dados
OpenText™ Discovery
Um conjunto de ferramentas para auxiliar na ingestão de dados e automatizar a marcação de metadados para impulsionar a IA
OpenText™ Data Compliance
Um conjunto de serviços e APIs que tornam a governança proativa e persistente
OpenText™ Aviator™ AI Services
Especialistas em serviços profissionais que ajudam você na sua jornada de IA
Informação Reimaginada
Visão geralInformação Reimaginada
Obtenha maior visibilidade e insights mais precisos a partir da gestão de informações orientada por IA. Pronto para ver como?
Conhecimento reimaginado
Transforme o trabalho diário com a gestão de conteúdo empresarial impulsionada por IA
Gestão de Serviços Reimaginada
Reduza o custo e a complexidade da gestão de serviços de TI, AIOps e observabilidade
Conexões reimaginadas
Integração B2B impulsionada por IA para o sucesso na cadeia de suprimentos
Conversas reimaginadas
Impulsione valor, crescimento e lealdade com experiências conectadas ao cliente
Engenharia reimaginada
Desenvolvimento ágil e entrega de software? Apenas parece impossível
Segurança reimaginada
Cibersegurança para a Empresa
Decisões reimaginadas
Desbloqueie insights com análise de dados de IA
Inteligência Artificial
Visão geralAviator AI
Veja informações de novas maneiras
OpenText™ Aviator™
IA que entende o seu negócio, os seus dados e os seus objetivos
OpenText™ Content Aviator™
Potencialize o trabalho com gerenciamento de conteúdo por IA e um assistente inteligente de conteúdo com IA
OpenText™ Service Management Aviator™
Capacite usuários, agentes de serviço e equipe de TI a encontrar as respostas de que precisam
OpenText™ Software Delivery Aviator™
Permitir entrega mais rápida de aplicativos, desenvolvimento e testes automatizados de software
OpenText™ Trading Grid™ Aviator™
Desbloqueie conhecimentos, insights e ações guiadas por IA em toda a sua cadeia de suprimentos
OpenText™ Aviator™ Studio
Um lugar onde você pode criar, implantar e iterar agentes na linguagem dos seus dados
OpenText™ Aviator™ AI Services
Especialistas em serviços profissionais que ajudam você na sua jornada de IA
Indústria
Visão geralSoluções para a indústria
Melhore a eficiência, segurança e satisfação do cliente com OpenText
Energia e recursos
Transforme as operações de energia e recursos com a nuvem, cibersegurança e IA
Serviços financeiros
Melhore a experiência do cliente, a conformidade e a eficiência com IA
Governo
Reimagine sua missão com gerenciamento de informações seguras para o governo
Saúde e ciências da vida
Melhore a prestação de cuidados e o engajamento do paciente com soluções impulsionadas por IA
Legal
Modernize as equipes jurídicas com soluções tecnológicas jurídicas automatizadas e impulsionadas por IA
Manufatura
Modernizar as operações de manufatura e logística para reduzir custos e garantir conformidade
Varejo e bens de consumo
Aumente o engajamento do consumidor com soluções de varejo omnicanal e IA
Aplicativo Empresarial
Visão geralSoluções para Aplicações Empresariais
Execute processos mais rapidamente e com menos risco
Maximize o crescimento sustentado, o valor e a inovação com soluções empresariais inteligentes da OpenText e da SAP
Conecte o conteúdo aos processos empresariais para aumentar a produtividade e fortalecer a governança
Otimize a eficácia do Salesforce ao reunir dados transacionais e conteúdo não estruturado
Serviços
Serviços
Visão geralServiços
Acelere a transformação digital com a orientação de especialistas certificados
Serviços Profissionais
Modernize sua gestão de informações com especialistas certificados
Serviços de Sucesso do Cliente
Alcance metas de negócios com orientação especializada, serviços gerenciados e mais
Serviços de Suporte
Transforme o suporte em sua vantagem estratégica
Serviços Gerenciados
Libere suas equipes internas com a gestão especializada de serviços de TI
Serviços de Aprendizagem
Descubra opções de treinamento para ajudar usuários de todos os níveis de habilidade a adotar e usar produtos OpenText de forma eficaz
Serviços Profissionais
Visão geralServiços Profissionais
Modernize sua gestão de informações com especialistas certificados
Serviços de Sucesso do Cliente
Visão geralServiços de Sucesso do Cliente
Alcance metas de negócios com orientação especializada, serviços gerenciados e mais
Serviços de Suporte
Visão geralServiços de Suporte
Transforme o suporte em sua vantagem estratégica
Serviços Gerenciados
Visão geralServiços Gerenciados
Libere suas equipes internas com a gestão especializada de serviços de TI
Serviços de Aprendizagem
Visão geralServiços de Aprendizagem
Descubra opções de treinamento para ajudar usuários de todos os níveis de habilidade a adotar e usar produtos OpenText de forma eficaz
Parceiros
Encontre um Parceiro
Visão geralEncontre um parceiro
Encontre um parceiro OpenText altamente qualificado com a solução certa para viabilizar a transformação digital

Parceiros de Nuvem
Visão geralParceiros de Nuvem
A OpenText faz parceria com provedores líderes de infraestrutura em nuvem para oferecer a flexibilidade de executar soluções OpenText em qualquer lugar
Otimize o desempenho e reduza custos com aplicações implantadas em uma plataforma segura e escalada globalmente
Acelere a migração e a modernização com a implantação em uma nuvem pública altamente segura e em conformidade
Parceiros de Aplicativos Empresariais
Visão geralParceiros de Aplicativos Empresariais
A OpenText faz parceria com os principais provedores de aplicativos empresariais para liberar conteúdo não estruturado e obter melhores insights empresariais
Maximize o crescimento sustentado, o valor e a inovação com soluções empresariais inteligentes da OpenText e da SAP
Conecte o conteúdo aos processos empresariais para aumentar a produtividade e fortalecer a governança
Otimize a eficácia do Salesforce ao reunir dados transacionais e conteúdo não estruturado
Soluções de Parceiros
Visão geralSoluções de Parceiros
Descubra ofertas flexíveis e inovadoras projetadas para agregar valor às soluções OpenText
Recursos para Parceiros
Visão geralRecursos para Parceiros
Descubra os recursos disponíveis para apoiar e expandir as capacidades dos parceiros
Suporte
Visão geralSuporte ao Cliente
Obtenha suporte especializado para produtos e serviços a fim de acelerar a resolução de problemas e manter os fluxos de negócios funcionando eficientemente
Recursos
Visão geralRecursos
Explore apresentações detalhadas de serviços e consultoria, resumos, documentação e outros recursos
Escolha sua região:
Europa, Oriente Médio e África
Ásia-Pacífico
Segurança de aplicações agênticas
Descubra o que a análise baseada em regras não consegue detectar com o Fortify Agentic Analyzer
Visão geral

Principais benefícios
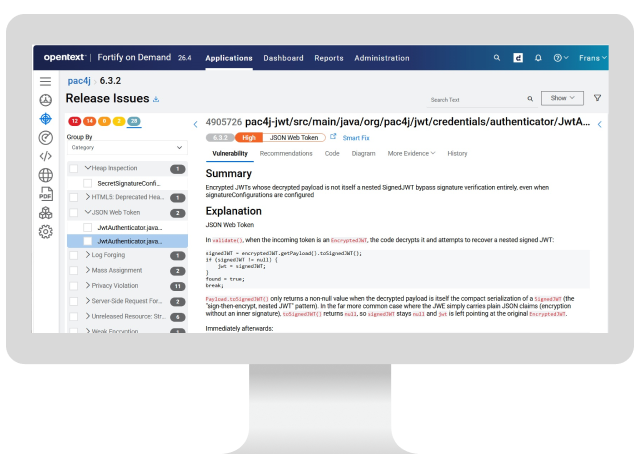
Detecte vulnerabilidades que a análise baseada em regras não identifica, sem sair do fluxo de trabalho do Fortify que você já utiliza.
-

Descubra as falhas críticas que a análise baseada em regras não consegue detectar
A análise agêntica detecta 10 das 12 CVEs críticas reais em 10 linguagens, a maioria com classificação CVSS de 9,0 ou superior — bugs de lógica e autorização para os quais não há um caminho de dados contaminados a rastrear.
-

Gerencie todas as suas descobertas em um só lugar
Os resultados são deduplicados em relação aos resultados da análise SAST baseada em regras, mapeados para categorias do Fortify e exibidos no Fortify Software Security Center e no Fortify on Demand. Não há necessidade de uma segunda ferramenta nem de uma segunda fila de triagem.
-

Adicione profundidade agêntica sem um novo SKU
Fortify Agentic Analyzer está incluído na sua licença existente do Fortify SAST. Use seu próprio LLM de qualquer provedor compatível e pague apenas ao provedor pelo uso.
Impactos nos negócios
-
Detecção de falhas de lógica e autorização
Algumas falhas não deixam rastros de dados a seguir. Elimine falsos positivos, como uma string de mensagem confundida com uma senha embutida no código, e revele as falhas de lógica e autorização que a análise baseada em regras não consegue rastrear.
-
Cobertura mais aprofundada para aplicativos de alto risco
Realize análises agênticas periodicamente em seus aplicativos críticos, como faria ao agendar um teste de invasão, enquanto o SAST continua sendo sua primeira linha de defesa rápida e diária.
-
Apenas descobertas inéditas
As equipes perdem tempo fazendo a triagem novamente de problemas já identificados pelo SAST. Envie os resultados do SAST para o Fortify Agentic Analyzer, que elimina as duplicidades para que sua equipe analise apenas as descobertas novas.
-
Um único sistema de registro
As descobertas são exibidas no Fortify Software Security Center e no Fortify on Demand, organizadas segundo a taxonomia do Fortify e exportadas como SARIF, para que os resultados gerados por agentes coexistam com o restante do seu programa de segurança de aplicações.
-
Controle de custos de varredura
Você usa seu próprio LLM, então controla os gastos. Defina um limite de custo por execução, escolha o modelo e o nível de esforço para cada etapa e realize análises mais aprofundadas em aplicativos críticos e mais leves nos demais.
Explore os componentes da solução
Produtos
A OpenText reúne análises agênticas e baseadas em regras em um único programa de segurança de aplicações. O Fortify Agentic Analyzer (incluído no SAST) detecta o que a análise baseada em regras não consegue; o Fortify SAST oferece cobertura rápida e determinística; e o Fortify on Demand oferece essa cobertura como SaaS.
- OpenText™ Fortify™ SASTEncontre e corrija problemas de segurança antecipadamente com precisão líder do setor.
- OpenText™ Fortify™ Remediation Aviator™Passe do ruído para resultados com uma IA que mostre a correção do código, não apenas a falha
- OpenText™ Fortify™ on DemandDesbloqueie testes de segurança, gerenciamento de vulnerabilidades, e expertise e suporte personalizados
- Plataforma de segurança de aplicativos empresariaisHabilite os desenvolvedores. Fortalecer a segurança. Acelerar a entrega
Serviços Profissionais
A OpenText combina a implementação de soluções de ponta a ponta com serviços tecnológicos abrangentes para ajudar a melhorar os sistemas.
- Modernize sua gestão de informações com especialistas certificadosServiços profissionais
- Reduzir o tempo para alcançar valor com as soluções de Gestão da InformaçãoServiços Empacotados
Resources
-
Agentic AST is the category Gartner defines for AI-agent-driven code analysis. Rather than matching rules or tracing a data path, AI agents reason about your source code the way an expert reviewer would, following logic and intent to find vulnerabilities rules-based analysis can't reach. Fortify Agentic Analyzer applies this to your codebase to uncover flawed authorization design, business-logic weaknesses, and subtle injection and persistence patterns. It complements Fortify SAST, which runs a suite of deterministic analyzers fast enough to use on every build.
-
No. It complements SAST, it does not replace it. Fortify SAST stays your fast, broad, deterministic first line of defense on every build, covering a wide range of weakness classes. Fortify Agentic Analyzer adds a deeper, agentic pass you run selectively on higher-risk applications, the way you would schedule a penetration test. Used together, they cover ground neither reaches alone.
-
Yes. It is included under your existing Fortify SAST license at no additional charge. If an application is licensed for SAST analysis, you can analyze it with agentic analysis too, whether you connect through Fortify Software Security Center or Fortify on Demand. You bring your own LLM and pay your provider for usage: there is no separate SKU and no fixed AI surcharge from OpenText.
-
The flaws that turn on logic and intent rather than a traceable data path: broken authorization and authentication design, business-logic weaknesses, and subtle injection and persistence patterns. In a published study across 10 languages, Fortify Agentic Analyzer found 10 of 12 real-world CVEs, most rated CVSS 9.0 or higher, all disclosed after the analysis model's training cutoff, so the results reflect reasoning about the code rather than recall of a known bug.
-
You bring your own. Fortify Agentic Analyzer works with a wide set of LLM providers, connected through your own API key or a supported subscription, so you control model choice and cost. Usage is billed by your provider, not by OpenText. You can select the model and effort level for each stage of a scan to balance depth against spend.
-
They are distinct Fortify capabilities. Fortify Agentic Analyzer finds vulnerabilities rules-based analysis can't reach. Fortify Remediation Aviator triages findings and generates fixes to speed remediation. Fortify Agentic Analyzer does not require Remediation Aviator (which is an add-on). Fortify Agentic Analyzer is included with Fortify SAST.
-
Findings appear in Fortify Software Security Center and Fortify on Demand, reported in the Fortify taxonomy alongside your SAST, DAST, and SCA results, so agentic findings live in the same system of record your team already uses. Findings are deduplicated against your existing SAST results, so you review only what's net-new, and output is also available as SARIF for downstream tools.
-
Because you bring your own LLM, you control the spend. Set a per-run cost cap, choose the model and effort level for each stage, and run agentic analysis where it earns its keep: deeper on your critical applications, lighter elsewhere. There is no fixed AI surcharge from OpenText on top of your provider usage.


