Varför OpenText
Varför OpenText
ÖversiktVarför OpenText
OpenText har decennier av expertis för att hjälpa dig att frigöra data, sammanföra människor och processer och driva AI med tillit.
Hantera och koppla data
Sammanför data sömlöst i hela ditt företag för att eliminera silos, förbättra samarbetet och minska riskerna
AI-redo information
Bli AI-redo och omvandla dina data till strukturerad, tillgänglig och optimerad information
Inbyggd säkerhet och efterlevnad
Uppfyll regulatoriska och efterlevnadskrav och skydda din information under hela dess livscykel
Ge människor makt
ÖversiktGe människor makt
OpenText hjälper människor att hantera innehåll, automatisera arbete, använda AI och samarbeta för att öka produktiviteten.
Kunder
Se hur tusentals företag världen över lyckas med innovativa lösningar från OpenText
Anställda
Våra medarbetare är vår största tillgång; de är kärnan i OpenText-varumärket och dess värderingar
Företagsansvar
Lär dig hur vi strävar efter att främja samhällsmål och påskynda positiv förändring
Partners
Hitta en högkvalificerad OpenText-partner med rätt lösning för att möjliggöra digital transformation
Distribuera var som helst
ÖversiktDistributionsalternativ
Utforska skalbara och flexibla distributionsalternativ för globala organisationer av alla storlekar
Suverän moln
Lokal kontroll. Global skala. Pålitlig AI
Privat moln
Frigör värdet av molnet samtidigt som du behåller kontroll och efterlevnad
På plats
Behåll full kontroll över dina data i din egen infrastruktur
Publikt moln
Skydda, skala upp och använd affärsinformation i det moln du väljer
AI-ledarskap
ÖversiktAviator AI
Se information på nya sätt
OpenText™ Aviator™
AI som förstår din verksamhet, dina data och dina mål
OpenText™ Content Aviator™
Effektivt arbete med AI-innehållshantering och en intelligent AI-innehållsassistent
OpenText™ Service Management Aviator™
Ge användare, serviceagenter och IT-personal möjlighet att hitta de svar de behöver
OpenText™ Software Delivery Aviator™
Möjliggör snabbare leverans av appar, utveckling och automatiserad programvarutestning
OpenText™ Trading Grid™ Aviator™
Lås upp AI-driven kunskap, insikter och vägledande åtgärder i hela din leveranskedja
OpenText™ Aviator™ Studio
En plats där du kan bygga, distribuera och iterera agenter på ditt dataspråk
Aviator AI
ÖversiktAviator AI
Se information på nya sätt
OpenText™ Aviator™
AI som förstår din verksamhet, dina data och dina mål
OpenText™ Content Aviator™
Effektivt arbete med AI-innehållshantering och en intelligent AI-innehållsassistent
OpenText™ Service Management Aviator™
Ge användare, serviceagenter och IT-personal möjlighet att hitta de svar de behöver
OpenText™ Software Delivery Aviator™
Möjliggör snabbare leverans av appar, utveckling och automatiserad programvarutestning
OpenText™ Trading Grid™ Aviator™
Lås upp AI-driven kunskap, insikter och vägledande åtgärder i hela din leveranskedja
OpenText™ Aviator™ Studio
En plats där du kan bygga, distribuera och iterera agenter på ditt dataspråk
Affärsnätverk
ÖversiktBusiness Network
Anslut en gång, nå allt med en säker B2B-integrationsplattform
Innehåll
ÖversiktContent
Återuppfinna kunskap med AI-redo innehållshanteringslösningar
OpenText™ Content Aviator™(AI)
Superladda intelligenta arbetsytor med AI för att modernisera arbetet
Cybersäkerhet
ÖversiktCybersecurity
Integrerade cybersäkerhetslösningar för företagsskydd
DevOps
ÖversiktDevOps
Leverera bättre programvara – snabbare – med AI-driven DevOps-automation, testning och kvalitet
Experience and Fax
ÖversiktExperience and Fax
Återuppfinna samtal med oförglömliga kundupplevelser
Legal Tech
ÖversiktLegal Tech
Fatta smartare beslut med AI-driven programvara och tjänster för juridik
OpenText™ Core Insight
Få smartare eDiscovery med avancerad TAR och automatiserad dokumentgranskning
OpenText™ Core Legal Hold
Automatisera juridiska kvarhållanden för att eliminera riskfyllda och tidskrävande processer
Observability och tjänstehantering
ÖversiktObservability and Service Management
Få den klarhet som behövs för att minska kostnaderna och komplexiteten i IT-verksamheten
OpenText™ Service Management Aviator™(AI)
Omdefiniera Tier 1-stödfunktioner för företag med självbetjäningsmöjligheter från privat generativ AI
API:er
ÖversiktAPIs
Utöka värdet av dina OpenText-lösningar genom att skapa integrationer, automatisering och anpassade upplevelser
OpenText™ API Services
Bygg det på ditt sätt med OpenText Cloud API:er som skapar realtidsinformationsflöden som möjliggör anpassade applikationer och arbetsflöden.
Device and Data Protection
ÖversiktDevice and Data Protection
Skydda det som är viktigt, återhämta dig när det gäller
Lösningar
Pålitlig data & AI
ÖversiktPålitlig data & AI
Säker informationshantering möter betrodd AI
OpenText™ Aviator™ Studio
En plats där du kan bygga, distribuera och iterera agenter på ditt dataspråk
OpenText™ Discovery
En uppsättning verktyg för att underlätta datainmatning och automatisera metadatamärkning för att driva AI
OpenText™ Data Compliance
En uppsättning tjänster och API:er som gör styrning proaktiv och beständig
OpenText™ Aviator™ AI Services
Professionella tjänsteexperter som hjälper dig på din AI-resa
Information återskapad
ÖversiktInformation återskapad
Få större insyn och skarpare insikter från AI-driven informationshantering. Är du redo att se hur?
Kunskap omdefinierad
Förvandla det dagliga arbetet med företagsinnehållshantering som drivs av AI
Service Management omdefinierad
Minska kostnaderna och komplexiteten för IT-tjänstehantering, AIOps och observabilitet
Förbindelser omdefinierade
AI-driven B2B-integration för framgång inom leveranskedjan
Samtal omdefinierade
Skapa värde, tillväxt och lojalitet genom sammanhängande kundupplevelser
Ingenjörskonst omdefinierad
Agil utveckling och mjukvaruleverans? Det verkar bara omöjligt
Säkerhet omdefinierad
Cybersäkerhet för företaget
Beslut omdefinierade
Lås upp insikter med AI-dataanalys
Artificiell intelligens
ÖversiktAviator AI
Se information på nya sätt
OpenText™ Aviator™
AI som förstår din verksamhet, dina data och dina mål
OpenText™ Content Aviator™
Effektivt arbete med AI-innehållshantering och en intelligent AI-innehållsassistent
OpenText™ Service Management Aviator™
Ge användare, serviceagenter och IT-personal möjlighet att hitta de svar de behöver
OpenText™ Software Delivery Aviator™
Möjliggör snabbare leverans av appar, utveckling och automatiserad programvarutestning
OpenText™ Trading Grid™ Aviator™
Lås upp AI-driven kunskap, insikter och vägledande åtgärder i hela din leveranskedja
OpenText™ Aviator™ Studio
En plats där du kan bygga, distribuera och iterera agenter på ditt dataspråk
Industri
ÖversiktBranschlösningar
Förbättra effektivitet, säkerhet och kundnöjdhet med OpenText
Energi och resurser
Transformera energi- och resursverksamheter med moln, cybersäkerhet och AI
Finansiella tjänster
Förbättra kundupplevelsen, efterlevnaden och effektiviteten med AI
Regeringen
Omforma ditt uppdrag med myndighetssäker informationshantering
Hälso- och livsvetenskaper
Förbättra vårdleveransen och patientengagemanget med AI-drivna lösningar
Juridisk
Modernisera juridiska team med automatiserade, AI-drivna juridiska tekniklösningar
Tillverkning
Modernisera tillverkningsverksamhet och logistik för att minska kostnader och säkerställa efterlevnad
Detaljhandel och konsumentvaror
Förbättra konsumentengagemanget med omnichannel-lösningar och AI för detaljhandeln
Företagsapplikation
ÖversiktLösningar för företagsapplikationer
Kör processer snabbare och med mindre risk
Maximera hållbar tillväxt, värde och innovation med intelligenta företagslösningar från OpenText och SAP
Koppla innehåll till affärsprocesser för bättre produktivitet och starkare styrning
Optimera Salesforces effektivitet genom att sammanföra transaktionsdata och ostrukturerat innehåll
Tjänster
Tjänster
ÖversiktTjänster
Påskynda den digitala omvandlingen med vägledning från certifierade experter
Professionella tjänster
Modernisera din informationshantering med certifierade experter
Kundframgångstjänster
Uppnå affärsmål med expertvägledning, hanterade tjänster och mer
Supporttjänster
Förvandla stöd till din strategiska fördel
Hanterade tjänster
Frigör dina interna team med expert IT-tjänsthantering
Lärandetjänster
Upptäck utbildningsalternativ som hjälper användare på alla färdighetsnivåer att effektivt ta till sig och använda OpenText-produkter
Professionella tjänster
ÖversiktProfessionella tjänster
Modernisera din informationshantering med certifierade experter
Kundframgångstjänster
ÖversiktKundframgångstjänster
Uppnå affärsmål med expertvägledning, hanterade tjänster och mer
Supporttjänster
ÖversiktSupporttjänster
Förvandla stöd till din strategiska fördel
Hanterade tjänster
ÖversiktHanterade tjänster
Frigör dina interna team med expert IT-tjänsthantering
Lärandetjänster
ÖversiktLärandetjänster
Upptäck utbildningsalternativ som hjälper användare på alla färdighetsnivåer att effektivt ta till sig och använda OpenText-produkter
Partners
Hitta en partner
ÖversiktHitta en partner
Hitta en högkvalificerad OpenText-partner med rätt lösning för att möjliggöra digital transformation

Molnpartners
ÖversiktMolnpartners
OpenText samarbetar med ledande leverantörer av molninfrastruktur för att erbjuda flexibiliteten att köra OpenText-lösningar var som helst
Optimera prestanda och minska kostnaderna med applikationer som distribueras på en säker, globalt skalad plattform
Påskynda migrering och modernisering med distribution i ett mycket säkert och efterlevande publikt moln
Partners för företagsapplikationer
ÖversiktPartners för företagsapplikationer
OpenText samarbetar med ledande leverantörer av företagsappar för att frigöra ostrukturerat innehåll för bättre affärsinsikter
Maximera hållbar tillväxt, värde och innovation med intelligenta företagslösningar från OpenText och SAP
Koppla innehåll till affärsprocesser för bättre produktivitet och starkare styrning
Optimera Salesforces effektivitet genom att sammanföra transaktionsdata och ostrukturerat innehåll
Partnerlösningar
ÖversiktPartnerlösningar
Upptäck flexibla och innovativa erbjudanden som är utformade för att tillföra värde till OpenText-lösningar
Resurser för partners
ÖversiktResurser för partners
Upptäck de resurser som finns tillgängliga för att stödja och utveckla partnerkapaciteter
Stöd
ÖversiktKundsupport
Få experthjälp för produkter och tjänster för att påskynda problemlösning och hålla affärsflödena igång effektivt
Resurser
ÖversiktResurser
Utforska detaljerade tjänster och konsultpresentationer, sammanfattningar, dokumentation och andra resurser
Välj din region:
Europa, Mellanöstern och Afrika
Asien–Stillahavsregionen
Agentisk applikationssäkerhet
Upptäck vad regelbaserad analys inte kan hitta med Fortify Agentic Analyzer
Översikt

Viktiga fördelar
Hitta sårbarheter som regelbaserad analys missar utan att lämna Fortify-arbetsflödet du redan använder.
-

Upptäck de kritiska brister som regelbaserad analys inte kommer åt
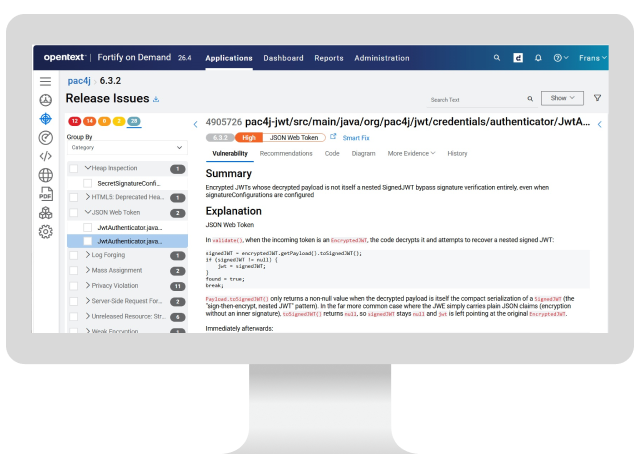
Agentbaserad analys upptäcker 10 av 12 verkliga kritiska CVE:er i 10 språk, varav de flesta har CVSS-poäng på 9,0 eller högre – logik- och auktoriseringsfel där det inte finns någon dataflödesväg med kontaminerade data att spåra.
-

Hantera alla dina fynd på ett och samma ställe
Fynden dedupliceras mot dina regelbaserade SAST-resultat, mappas till Fortify-kategorier och visas i Fortify Software Security Center och Fortify on Demand. Det krävs varken ett andra verktyg eller en andra triagekö.
-

Lägg till agentiskt djup utan en ny SKU
Fortify Agentic Analyzer ingår i din befintliga Fortify SAST-licens. Ta med din egen LLM från valfri leverantör som stöds och betala endast din leverantör för användningen.
Affärspåverkan
-
Upptäckt av logik- och auktoriseringsfel
Vissa brister lämnar inga dataspår att följa. Rensa bort falska positiva träffar, som en meddelandesträng som misstas för ett hårdkodat lösenord, och lyft fram de logik- och auktoriseringsbrister som regelbaserad analys inte kan spåra.
-
Djupare täckning för appar med hög risk
Kör agentbaserad analys regelbundet för dina kritiska applikationer på samma sätt som du skulle schemalägga ett penetrationstest, samtidigt som SAST förblir din snabba dagliga första försvarslinje.
-
Endast nytillkomna fynd
Team lägger tid på att triagera om problem som SAST redan har hittat. Skicka in dina SAST-resultat så tar Fortify Agentic Analyzer bort dubbletterna, så att teamet bara granskar det som är nytt.
-
Ett enda system of record
Fynden visas i Fortify Software Security Center och Fortify on Demand enligt Fortify-taxonomin och exporteras som SARIF, så att agentbaserade resultat finns sida vid sida med resten av ditt AppSec-program.
-
Kontroll av skanningskostnader
Du tar med din egen LLM och styr därmed kostnaderna. Ange ett kostnadstak per körning, välj modell och insatsnivå för varje steg och kör mer djupgående analyser för kritiska appar och mindre omfattande analyser för övriga.
Utforska lösningens komponenter
Produkter
OpenText samlar agentisk och regelbaserad analys i ett och samma program för applikationssäkerhet. Fortify Agentic Analyzer (ingår i SAST) hittar det som regelbaserad analys inte kan; Fortify SAST ger snabb, deterministisk täckning; och Fortify on Demand levererar det som SaaS.
- OpenText™ Fortify™ SASTHitta och åtgärda säkerhetsproblem tidigt med branschledande noggrannhet
- OpenText™ Fortify™ Remediation Aviator™Gå från brus till resultat med AI som visar hur koden kan åtgärdas, inte bara felet
- OpenText™ Fortify™ on DemandAktivera säkerhetstestning, sårbarhetshantering samt skräddarsydd expertis och support
- Säkerhetsplattform för företagsapplikationerGör det möjligt för utvecklare. Stärk säkerheten. Påskynda leveransen
Professionella tjänster
OpenText kombinerar implementering av helhetslösningar med omfattande tekniktjänster för att förbättra systemen.
- Modernisera din informationshantering med certifierade experterProfessionella tjänster
- Minska tiden till värde för informationshanteringslösningarPaketerade tjänster
Resources
-
Agentic AST is the category Gartner defines for AI-agent-driven code analysis. Rather than matching rules or tracing a data path, AI agents reason about your source code the way an expert reviewer would, following logic and intent to find vulnerabilities rules-based analysis can't reach. Fortify Agentic Analyzer applies this to your codebase to uncover flawed authorization design, business-logic weaknesses, and subtle injection and persistence patterns. It complements Fortify SAST, which runs a suite of deterministic analyzers fast enough to use on every build.
-
No. It complements SAST, it does not replace it. Fortify SAST stays your fast, broad, deterministic first line of defense on every build, covering a wide range of weakness classes. Fortify Agentic Analyzer adds a deeper, agentic pass you run selectively on higher-risk applications, the way you would schedule a penetration test. Used together, they cover ground neither reaches alone.
-
Yes. It is included under your existing Fortify SAST license at no additional charge. If an application is licensed for SAST analysis, you can analyze it with agentic analysis too, whether you connect through Fortify Software Security Center or Fortify on Demand. You bring your own LLM and pay your provider for usage: there is no separate SKU and no fixed AI surcharge from OpenText.
-
The flaws that turn on logic and intent rather than a traceable data path: broken authorization and authentication design, business-logic weaknesses, and subtle injection and persistence patterns. In a published study across 10 languages, Fortify Agentic Analyzer found 10 of 12 real-world CVEs, most rated CVSS 9.0 or higher, all disclosed after the analysis model's training cutoff, so the results reflect reasoning about the code rather than recall of a known bug.
-
You bring your own. Fortify Agentic Analyzer works with a wide set of LLM providers, connected through your own API key or a supported subscription, so you control model choice and cost. Usage is billed by your provider, not by OpenText. You can select the model and effort level for each stage of a scan to balance depth against spend.
-
They are distinct Fortify capabilities. Fortify Agentic Analyzer finds vulnerabilities rules-based analysis can't reach. Fortify Remediation Aviator triages findings and generates fixes to speed remediation. Fortify Agentic Analyzer does not require Remediation Aviator (which is an add-on). Fortify Agentic Analyzer is included with Fortify SAST.
-
Findings appear in Fortify Software Security Center and Fortify on Demand, reported in the Fortify taxonomy alongside your SAST, DAST, and SCA results, so agentic findings live in the same system of record your team already uses. Findings are deduplicated against your existing SAST results, so you review only what's net-new, and output is also available as SARIF for downstream tools.
-
Because you bring your own LLM, you control the spend. Set a per-run cost cap, choose the model and effort level for each stage, and run agentic analysis where it earns its keep: deeper on your critical applications, lighter elsewhere. There is no fixed AI surcharge from OpenText on top of your provider usage.


